Junio en Bolivia: el archivo que parecía trabajo y quería convertirse en acceso
Entregas, transferencias y documentos cotidianos intentaron abrir paso a descargadores y troyanos durante junio.
Una entrega urgente, una transferencia pendiente, una guía aérea, una confirmación en PDF. Para las empresas bolivianas que compran, venden o coordinan operaciones fuera del país, ese vocabulario no parece extraño: parece trabajo. Junio recordó algo incómodo: los mejores engaños se apoyan en una sola decisión —abrir, ejecutar o iniciar sesión— para convertir un correo en un problema dentro del equipo.
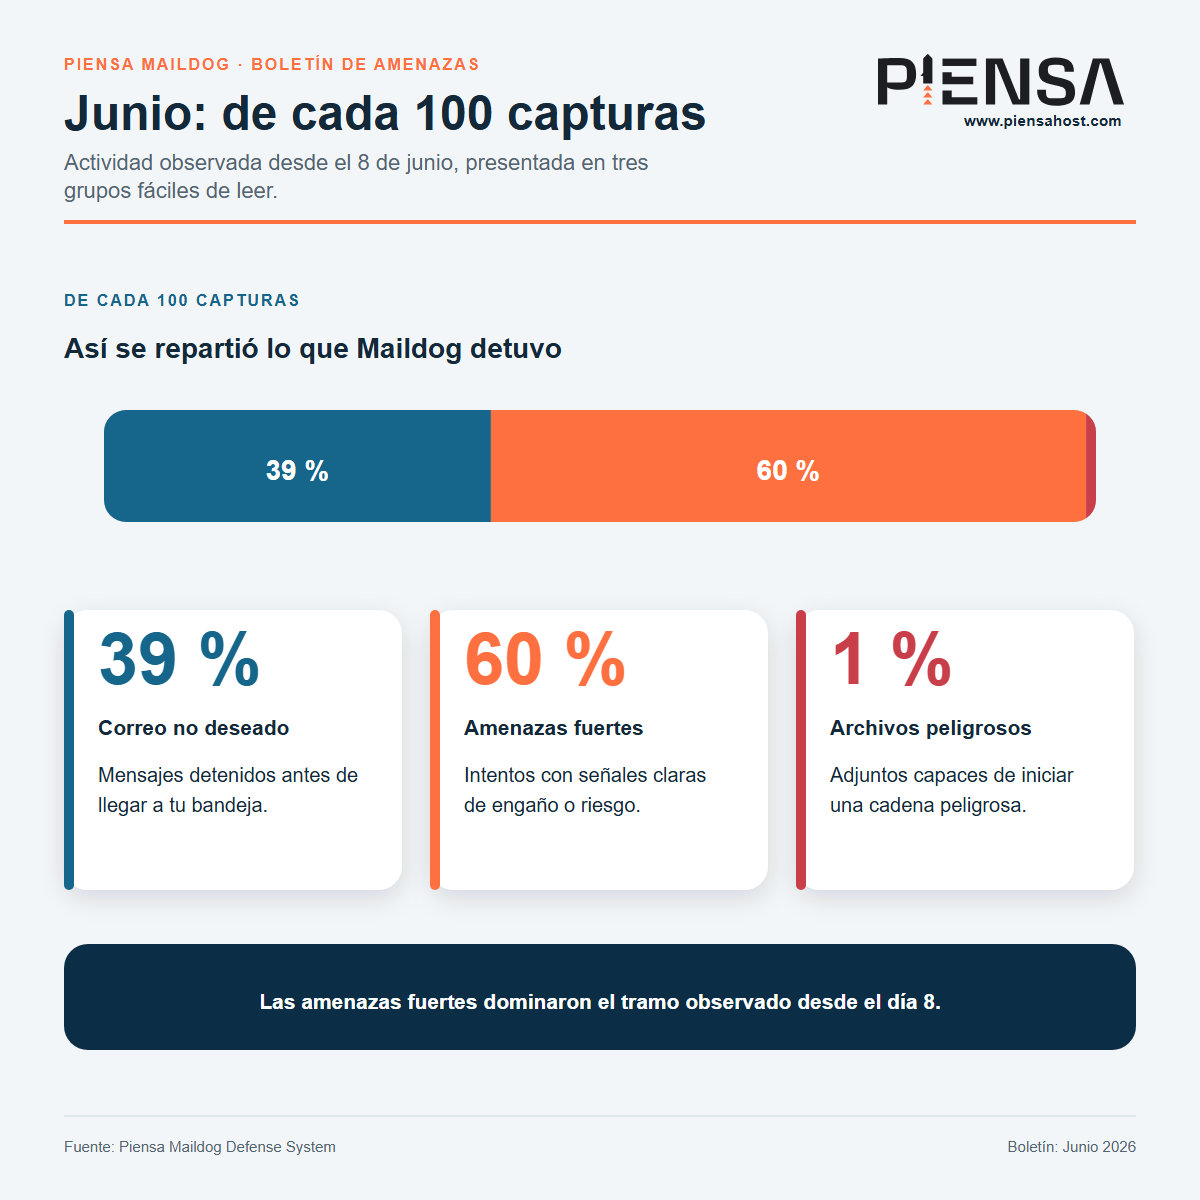
La captura disponible para esta edición comienza el 8 de junio. Desde ese día, Piensa Maildog encontró que 60,3 % del contenido malicioso capturado reunía señales fuertes de riesgo. 1,1 % llevaba adjuntos peligrosos y 92,2 % de la actividad se concentró de lunes a viernes. El engaño puso el contexto; los archivos intentaron convertirlo en una acción dentro del equipo.
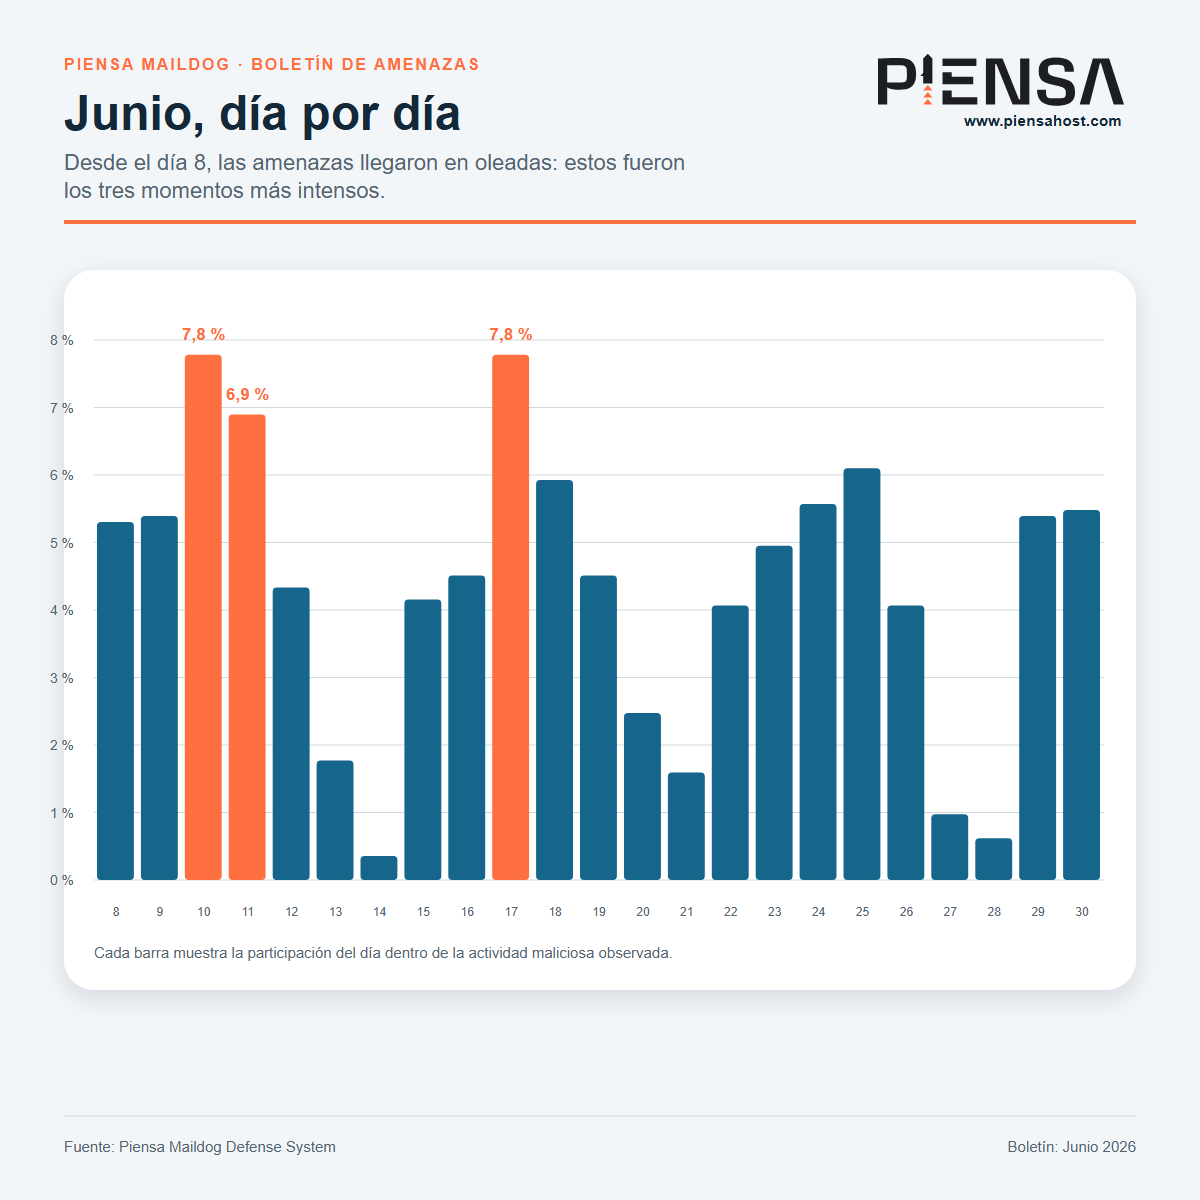
La amenaza llegó en oleadas
El día 10 reunió 7,8 % de toda la actividad maliciosa observada. No fue una corriente uniforme: hubo jornadas tranquilas seguidas por repuntes capaces de encontrar a una persona distraída, cerrando una compra o revisando pagos.
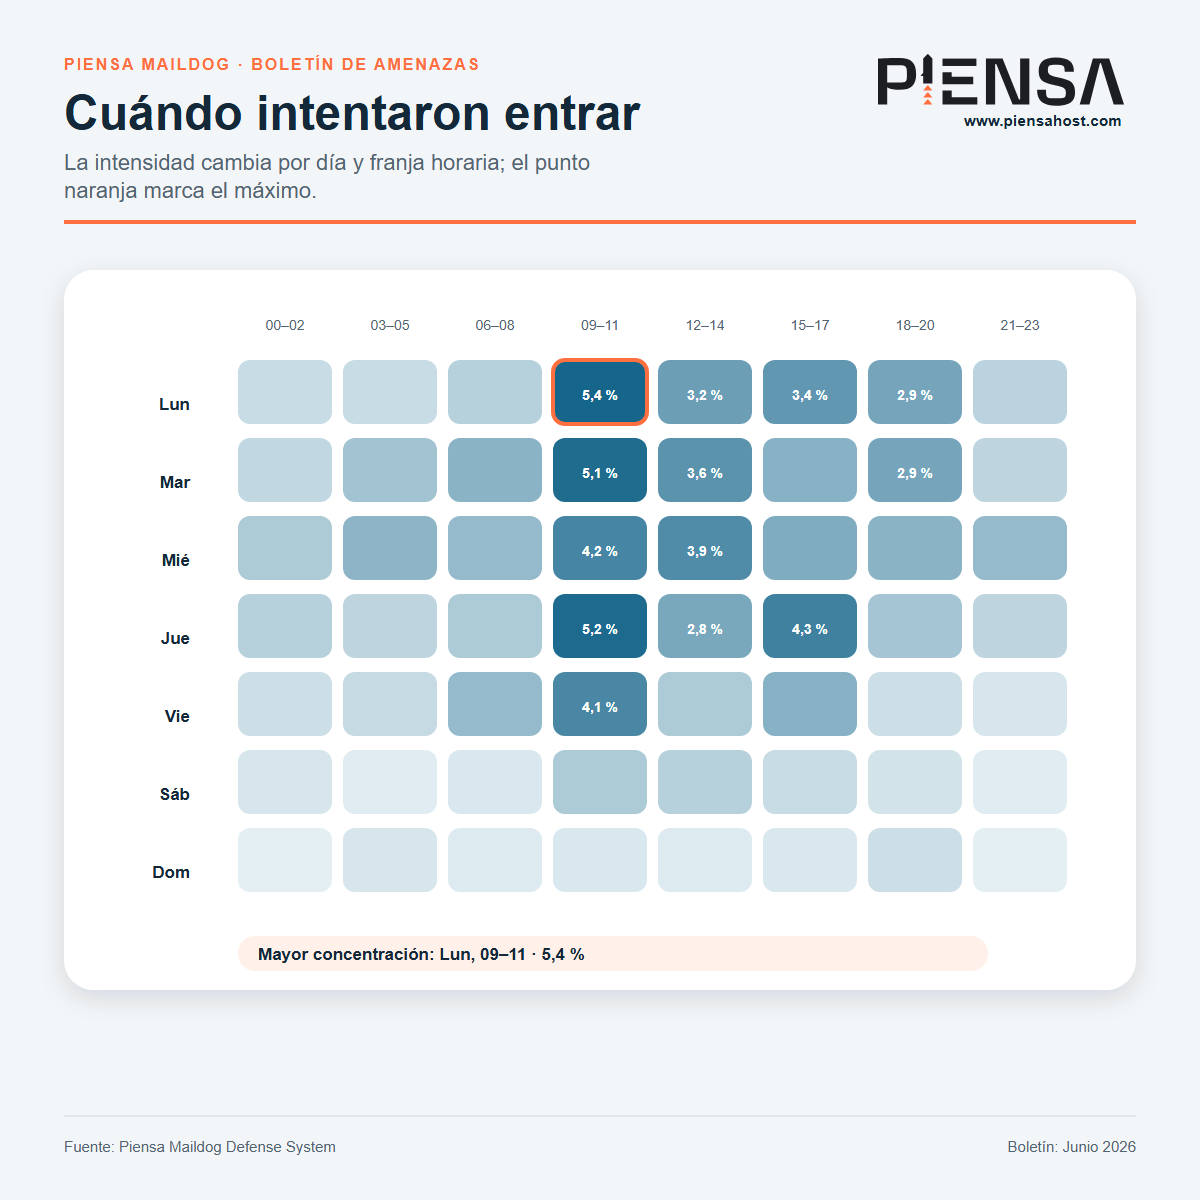
La distribución horaria ayuda a ver el otro lado del engaño. Los atacantes no necesitan conocer cada rutina interna; les basta con enviar durante franjas donde una solicitud comercial, una entrega o un documento financiero tiene más posibilidades de confundirse con trabajo real.
Eso vuelve especialmente valioso el contexto. Si nadie pidió una guía, no hay una transferencia pendiente o el nombre del archivo contradice lo prometido, la pausa deja de ser una demora y se convierte en defensa. Un minuto de confirmación puede impedir horas de recuperación.
Cómo intentaron parecer creíbles
La señal más repetida fue la apariencia de fraude: textos, formatos y estructuras que se parecían a comunicaciones conocidas. Después aparecieron identidades dudosas, enlaces denunciados, promociones engañosas y dominios de riesgo. Traducido a la vida diaria: primero buscan que confíes; después te llevan fuera del mensaje o te entregan un archivo que no es lo que promete.
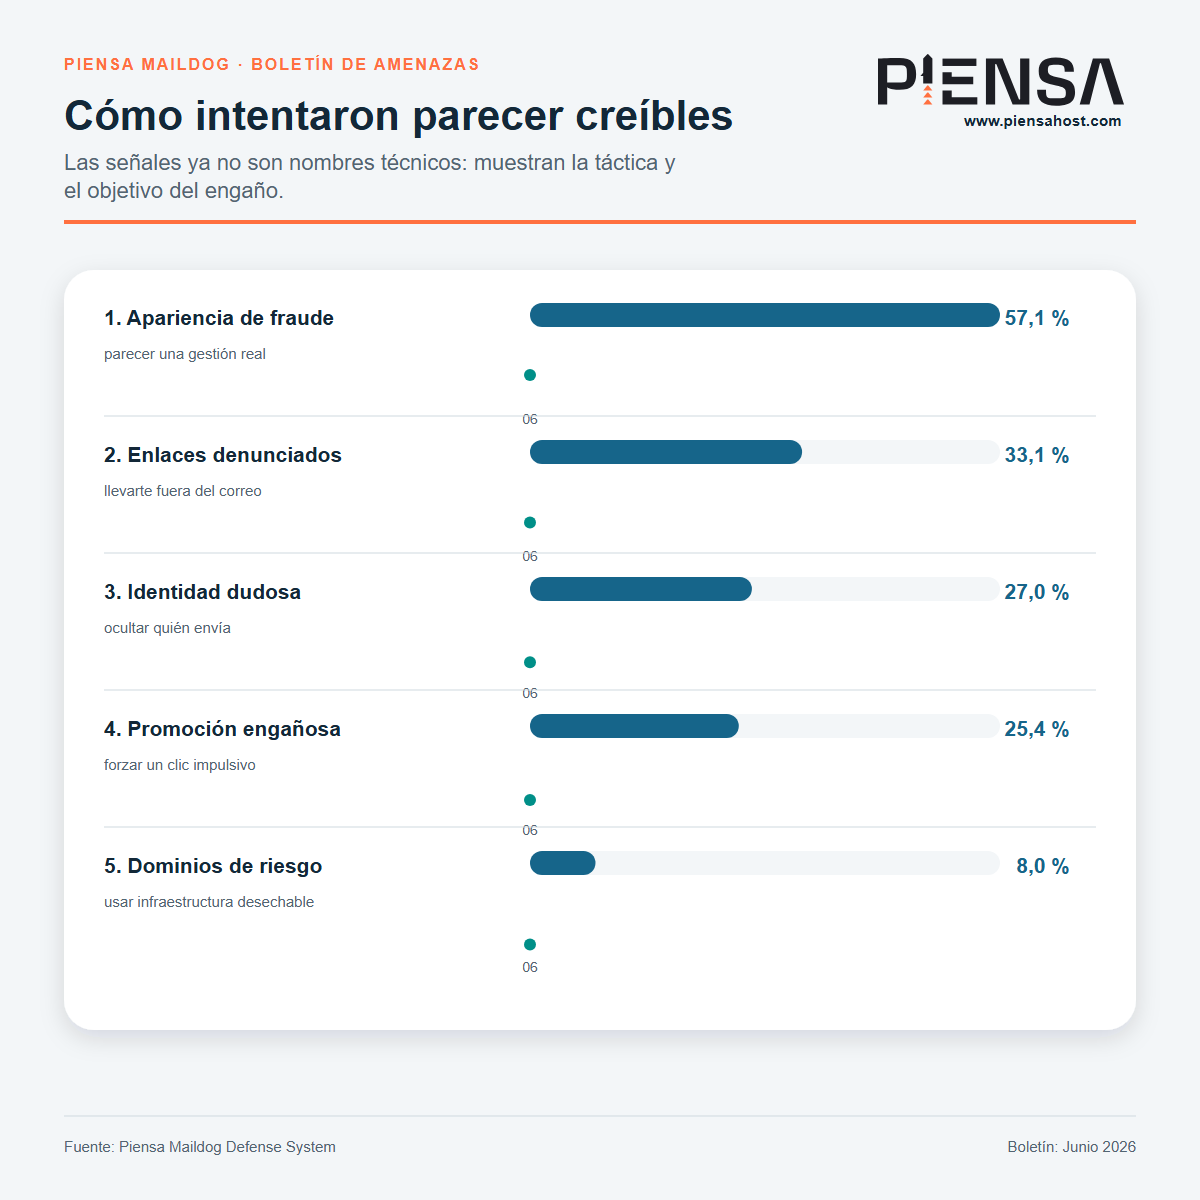
Las categorías pueden repetirse, pero su peso y su combinación cambian. Por eso el gráfico explica, junto al porcentaje, qué buscaba conseguir cada táctica.
La entrega urgente no llevaba una guía aérea
El asunto era directo: “Entrega urgente por DHL”. La promesa era una guía aérea; el adjunto llegaba comprimido en RAR y usaba “AWB”, una sigla habitual en logística. Dentro no había un documento: había un archivo ejecutable.
El peligro empezaba cuando alguien confundía el nombre con una guía y lo abría. Un ejecutable puede iniciar procesos, escribir archivos y cambiar configuraciones. La familia asociada a este tipo de muestra funciona como dropper: abre paso a otros componentes. Variantes documentadas de esta familia crean archivos temporales, modifican el Registro y ejecutan procesos ocultos. El resultado puede ser persistencia, debilitamiento de controles y la instalación de una carga adicional.
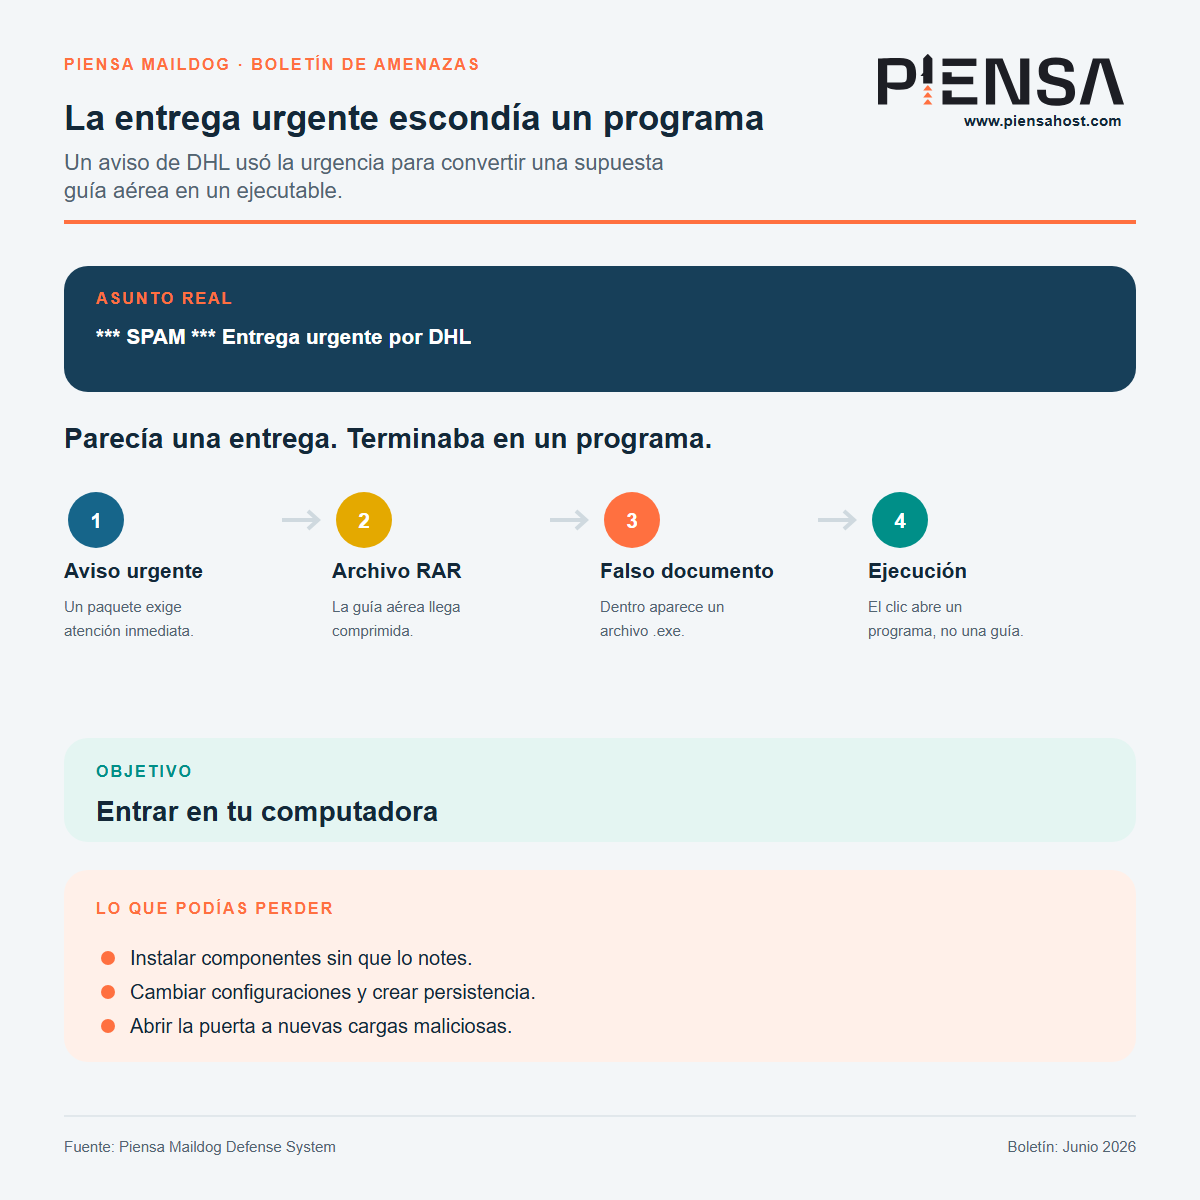
Maildog cortó la secuencia antes de que el RAR se convirtiera en una acción dentro de la computadora. La marca imitada no era el problema: el problema era confiar en el archivo porque el contexto parecía familiar.
El supuesto PDF terminaba en JavaScript
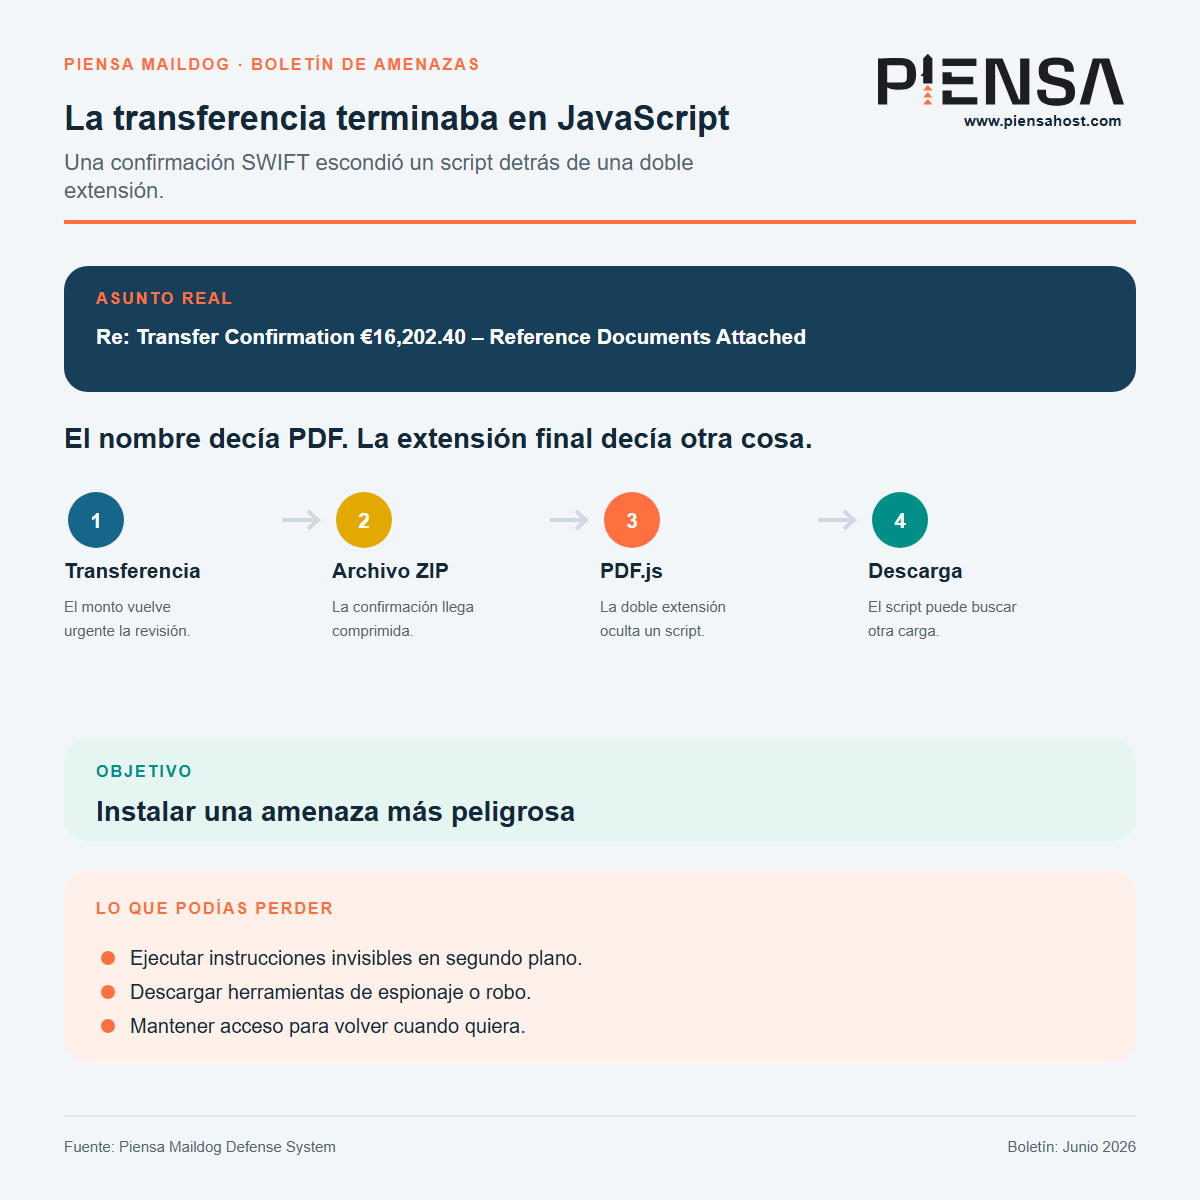
Otro mensaje hablaba de una transferencia por €16.202,40 y documentos de referencia adjuntos. Dentro del ZIP aparecía Payment_Confirmation_SWIFT_Copies.pdf.js. La parte “.pdf” estaba allí para tranquilizar; la extensión final “.js” indicaba que era un script.
Los descargadores JavaScript están diseñados para ejecutar instrucciones y buscar otra carga. Análisis públicos de esta familia describen su función de descargar e instalar otros programas maliciosos; algunas variantes usan conexiones externas y mecanismos de inicio automático. Esa segunda carga puede cambiarlo todo: desde instalar una herramienta de espionaje hasta robar sesiones, contraseñas o documentos. El primer archivo no necesita hacer todo el daño; solo necesita abrir la puerta.
Los archivos que junio no dejó pasar
Dentro de los archivos maliciosos aislados en junio, 77,8 % fue identificado como X97M.DownLoader.2343: una hoja de cálculo de Excel preparada para descargar otra amenaza. El archivo parecía un documento de trabajo, pero podía convertir la apertura en el primer paso de una infección.
El 22,2 % restante correspondió a Trojan.Packed2.51151, un troyano empaquetado para esconder su carga real. El envoltorio no explica por sí solo qué programa venía dentro; sí revela la intención de ocultarlo y dificultar su análisis antes de ejecutarse.
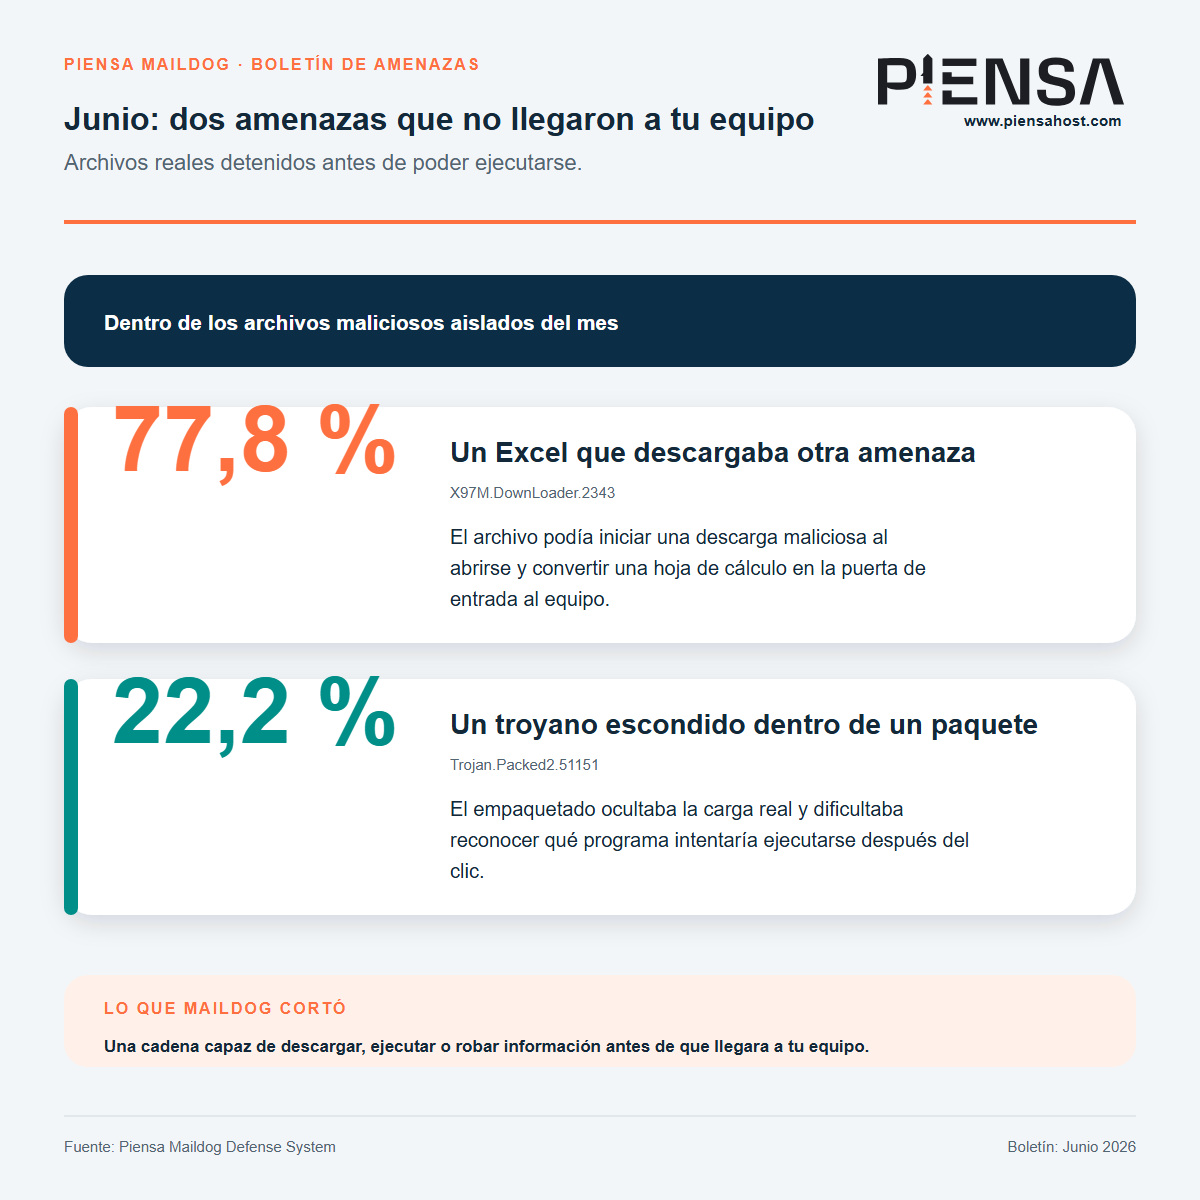
En ambos casos, Maildog cortó el paso antes de que el archivo pudiera descargar, desplegar o ejecutar una segunda carga. Si ya abriste un documento parecido, desconecta el equipo de la red, avisa y solicita una revisión completa: esperar síntomas solo regala tiempo al atacante.
Cinco decisiones que cortan el ataque
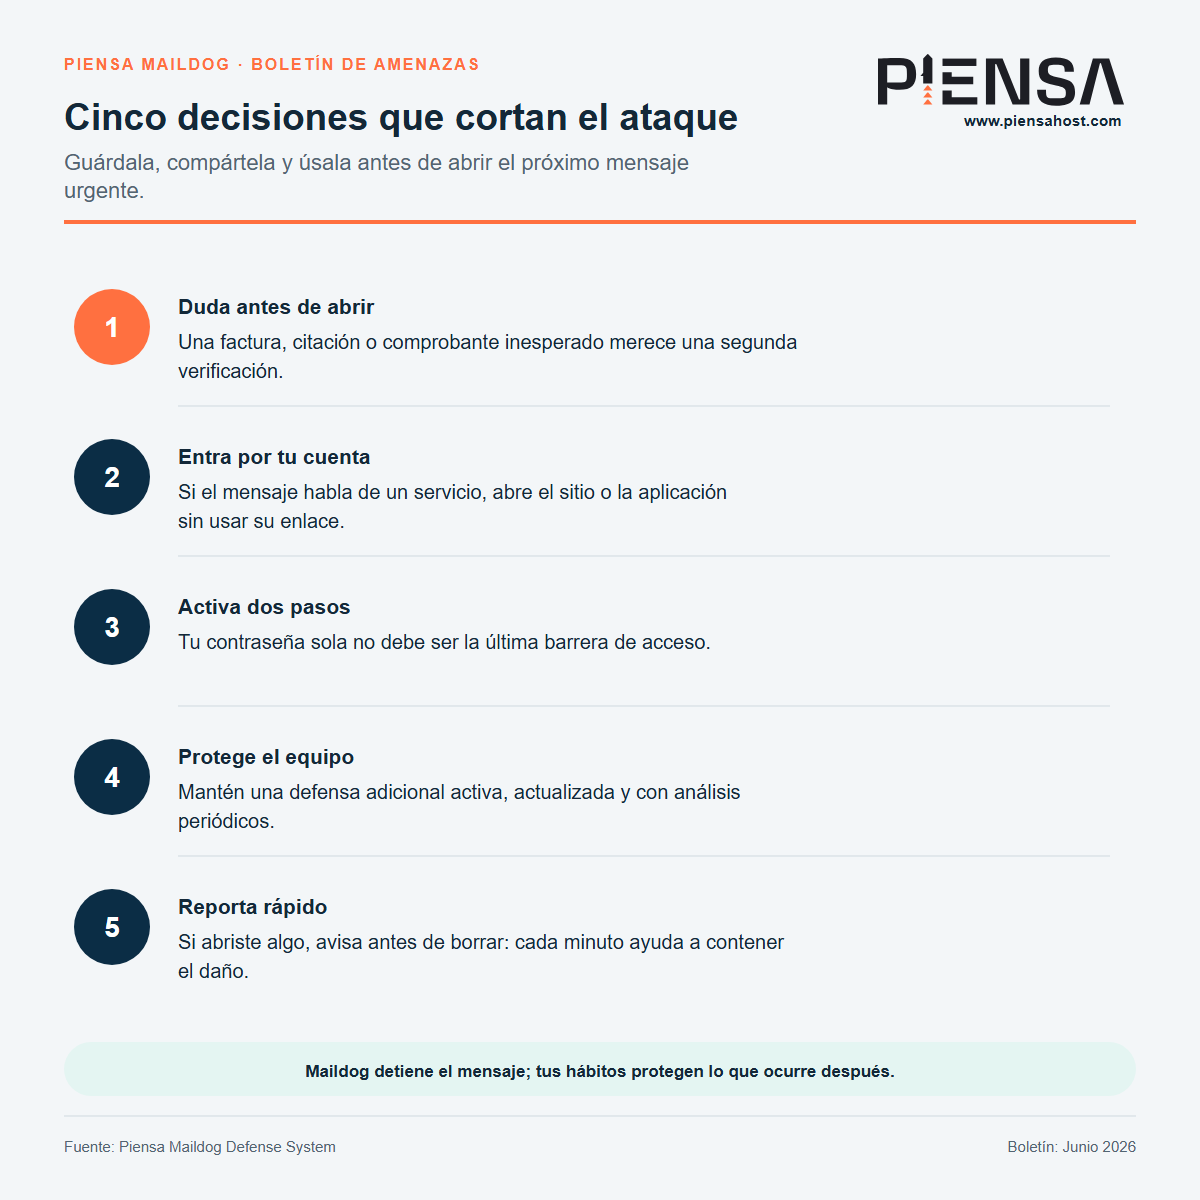
- Mantén una protección adicional activa y actualizada en cada computadora. Ejecuta un análisis completo si abriste un adjunto inesperado.
- Si el mensaje habla de una entrega, pago o servicio, entra por la aplicación o escribe la dirección conocida; no uses el botón del correo.
- Activa la verificación en dos pasos en el correo, almacenamiento y redes sociales.
- Muestra siempre las extensiones de archivo. Un nombre terminado en
.pdf.jsno es un PDF. - Si hiciste clic o ejecutaste algo, desconecta el equipo de la red y avisa de inmediato. No esperes a “ver si pasa algo”.
Maildog detiene el mensaje. La protección del equipo, las contraseñas únicas y una reacción rápida cierran las puertas que quedan después.