Julio en Bolivia: 48 horas para asustarte, segundos para robarte el acceso
Falsas sanciones, citaciones y scripts intentaron convertir la urgencia en accesos robados durante julio.
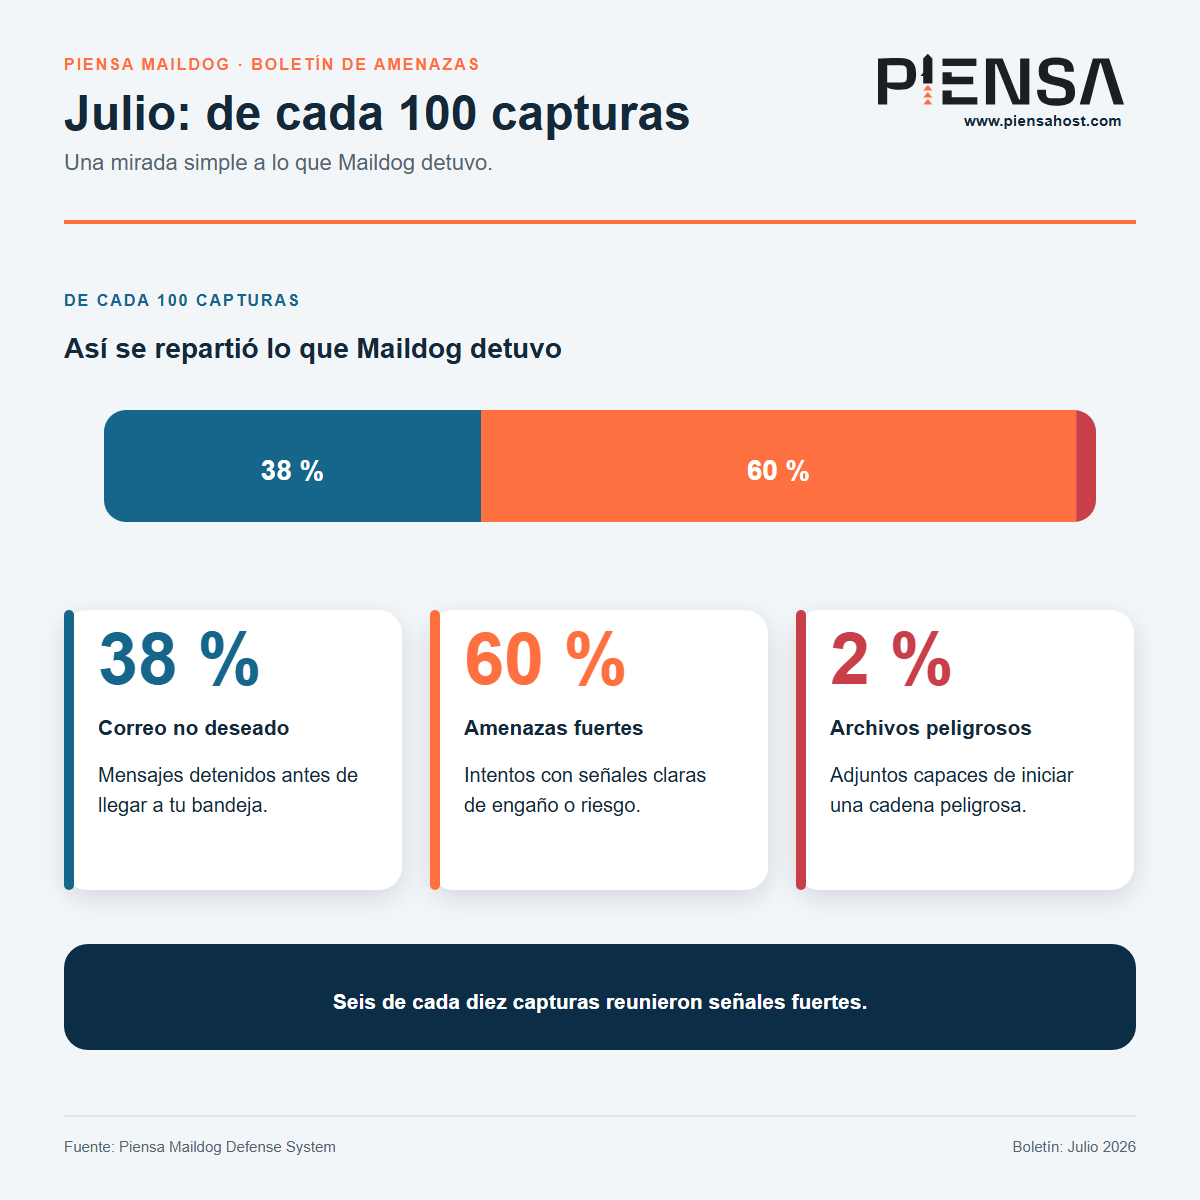
“Tu página será cerrada”. “Tienes una citación judicial”. En una empresa boliviana, cualquiera de las dos puede interrumpir la jornada y provocar una respuesta inmediata. Dos frases distintas, la misma táctica: convertir el miedo en velocidad. Julio estuvo marcado por mensajes que buscaban que alguien actuara antes de comprobar.
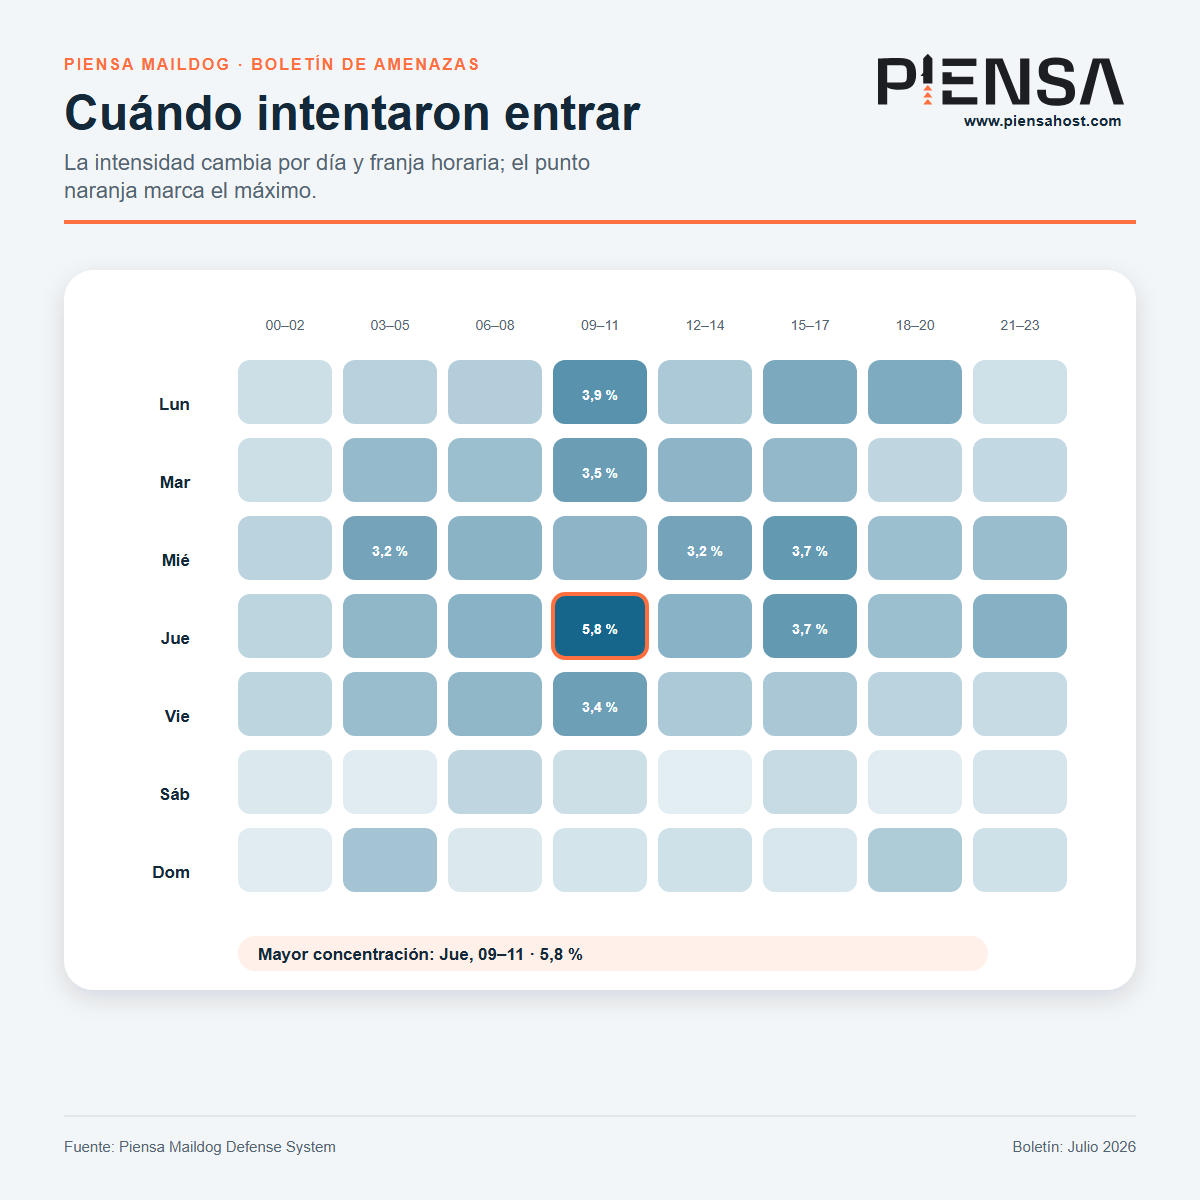
Dentro del contenido malicioso capturado por Piensa Maildog, 60,1 % reunió señales fuertes de riesgo. Los adjuntos peligrosos representaron 1,4 % y los archivos con señales de malware, 0,41 %. La actividad se movió casi por completo en días laborales: 89,5 % llegó de lunes a viernes.
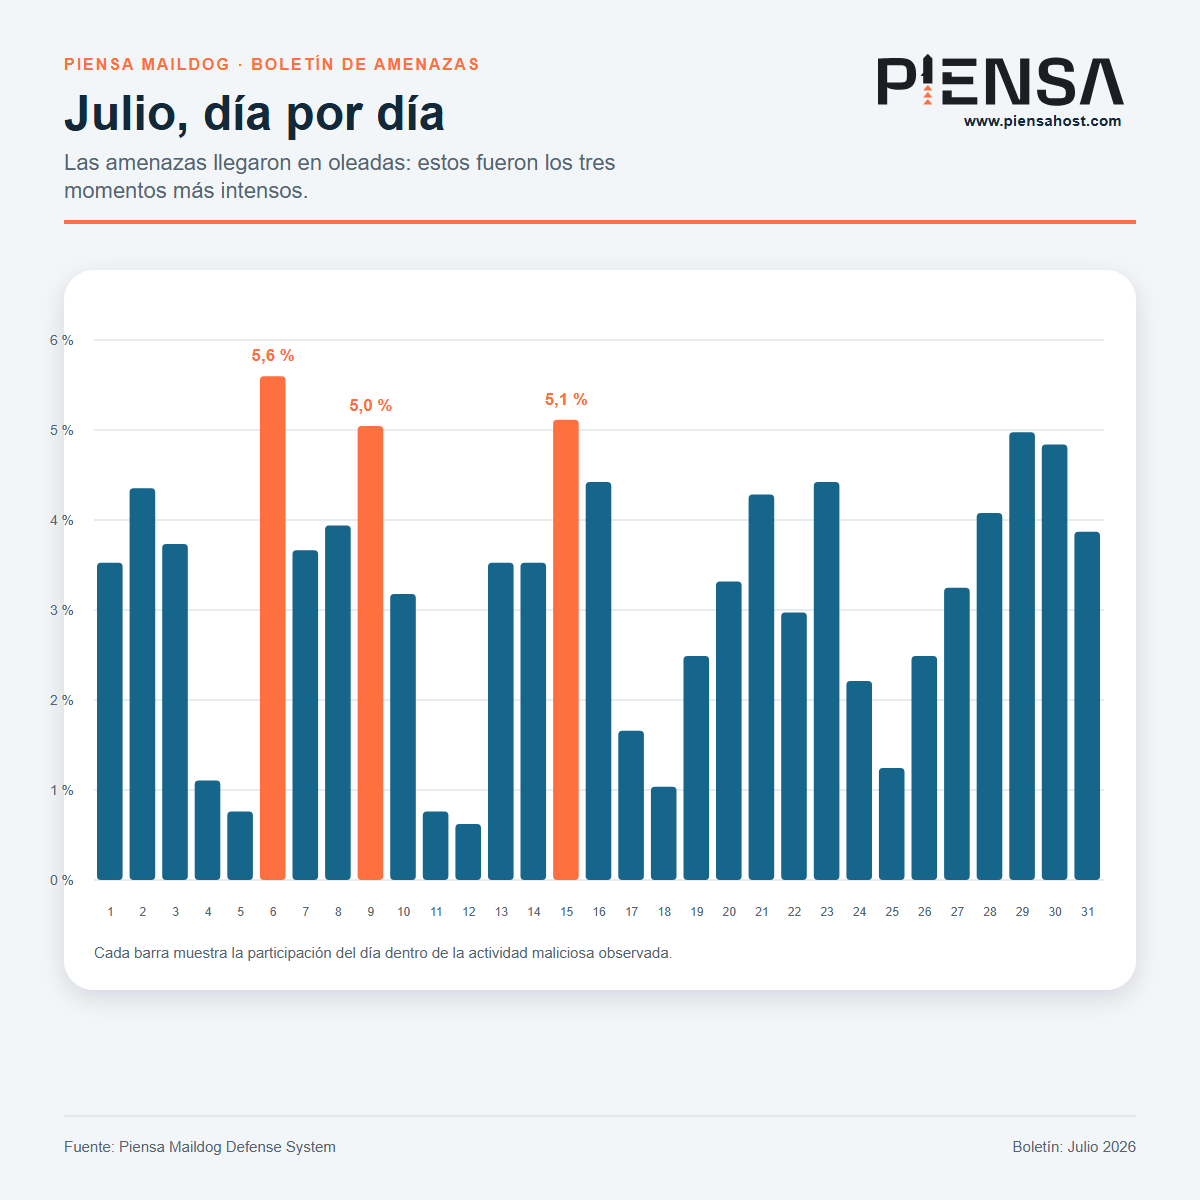
El mes tuvo tres golpes claros
El mayor pico apareció el día 6 y concentró 5,6 % de la actividad maliciosa mensual. Otros repuntes llegaron a mitad y al final de julio. El patrón importa porque explica por qué una empresa puede pasar de una mañana tranquila a una bandeja llena de decisiones sospechosas.
El mapa de calor muestra que la presión acompañó el ritmo semanal. Los mensajes no necesitaban llegar a una hora perfecta; buscaban suficientes ventanas en las que una alerta, una apelación o un documento pudiera mezclarse con el trabajo pendiente.
Del lenguaje creíble al clic peligroso
La apariencia de fraude dominó las señales del mes. No es solo “spam bien escrito”: es la combinación de autoridad, urgencia, identidad confusa y una ruta que termina fuera del lugar esperado. El gráfico traduce esas señales a su objetivo y muestra el peso que tuvo cada táctica dentro de julio.
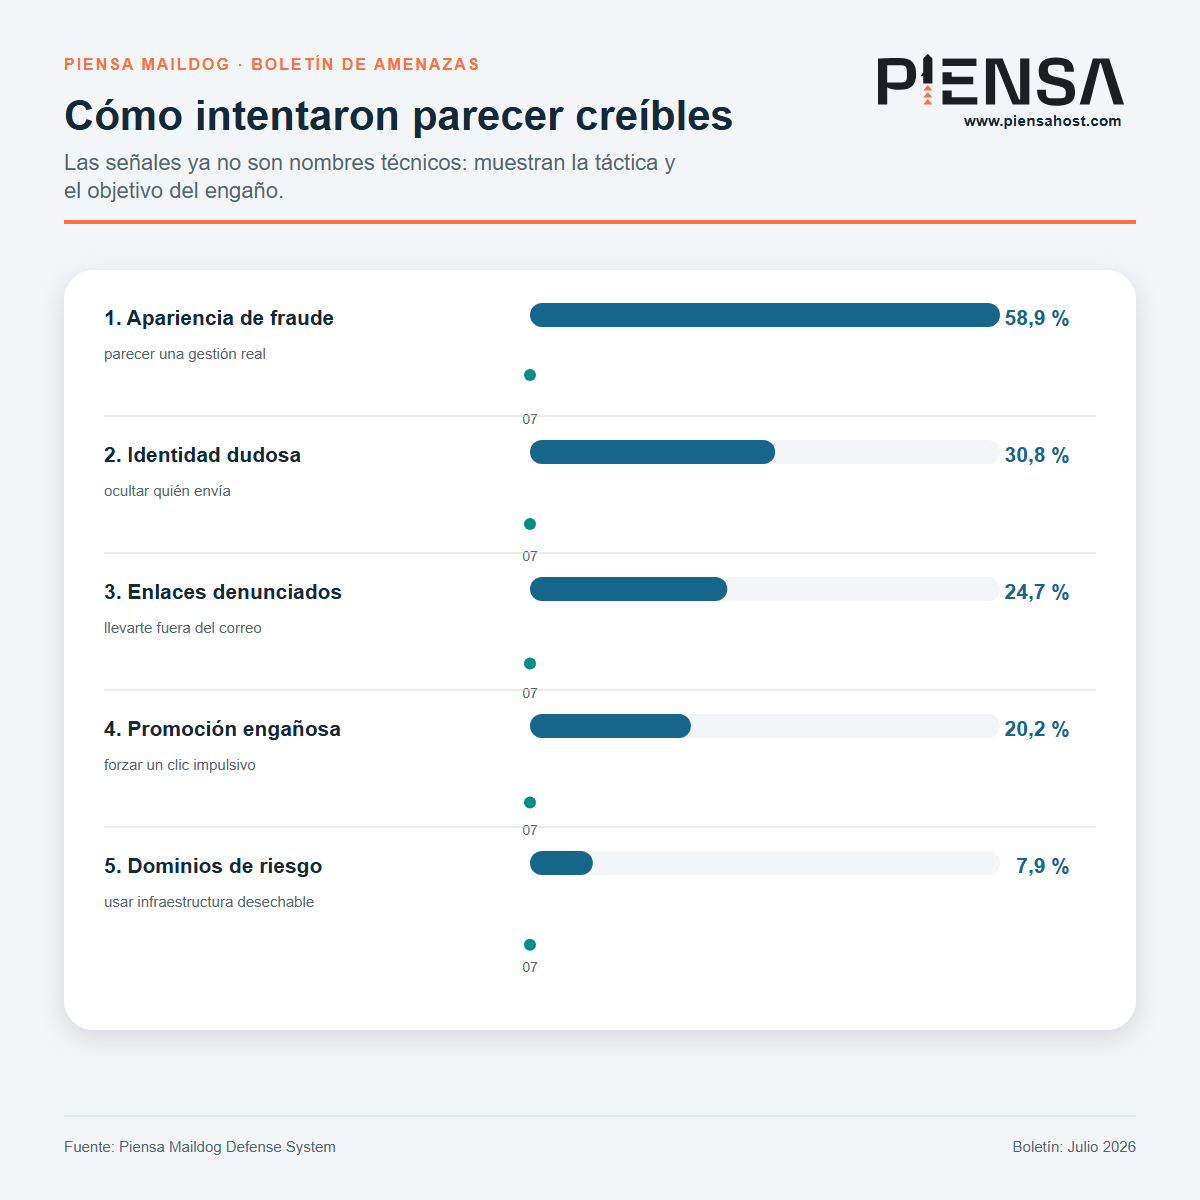
La riqueza está en la mezcla. Un enlace denunciado puede ser evidente; un mensaje con identidad dudosa y lenguaje perfectamente cotidiano puede resultar mucho más persuasivo. Maildog observa ambas capas antes de que la decisión llegue al usuario.
En julio, esa mezcla tuvo un hilo común: la amenaza quería parecer una excepción que no podía esperar. La falsa sanción y la citación no pedían una reflexión técnica; pedían obediencia. Reconocer esa presión emocional es tan útil como mirar el nombre del archivo o la dirección del enlace.
Una falsa apelación te daba 48 horas
El asunto decía “[Facebook] Injunction for [identificador], 2026”. El mensaje hablaba de infracciones, amenazaba con cerrar la página y daba 48 horas para apelar. La presión era el arma: perder presencia, conversaciones y clientes parecía más urgente que verificar.
El enlace llevaba a una página preparada para parecer parte de la plataforma original. Esa imitación es el centro del phishing: no necesita vulnerar a Facebook; necesita que tú entregues lo que protege tu cuenta. Cuando el usuario escribe sus credenciales en el formulario falso, los datos quedan en manos de quien preparó la página.
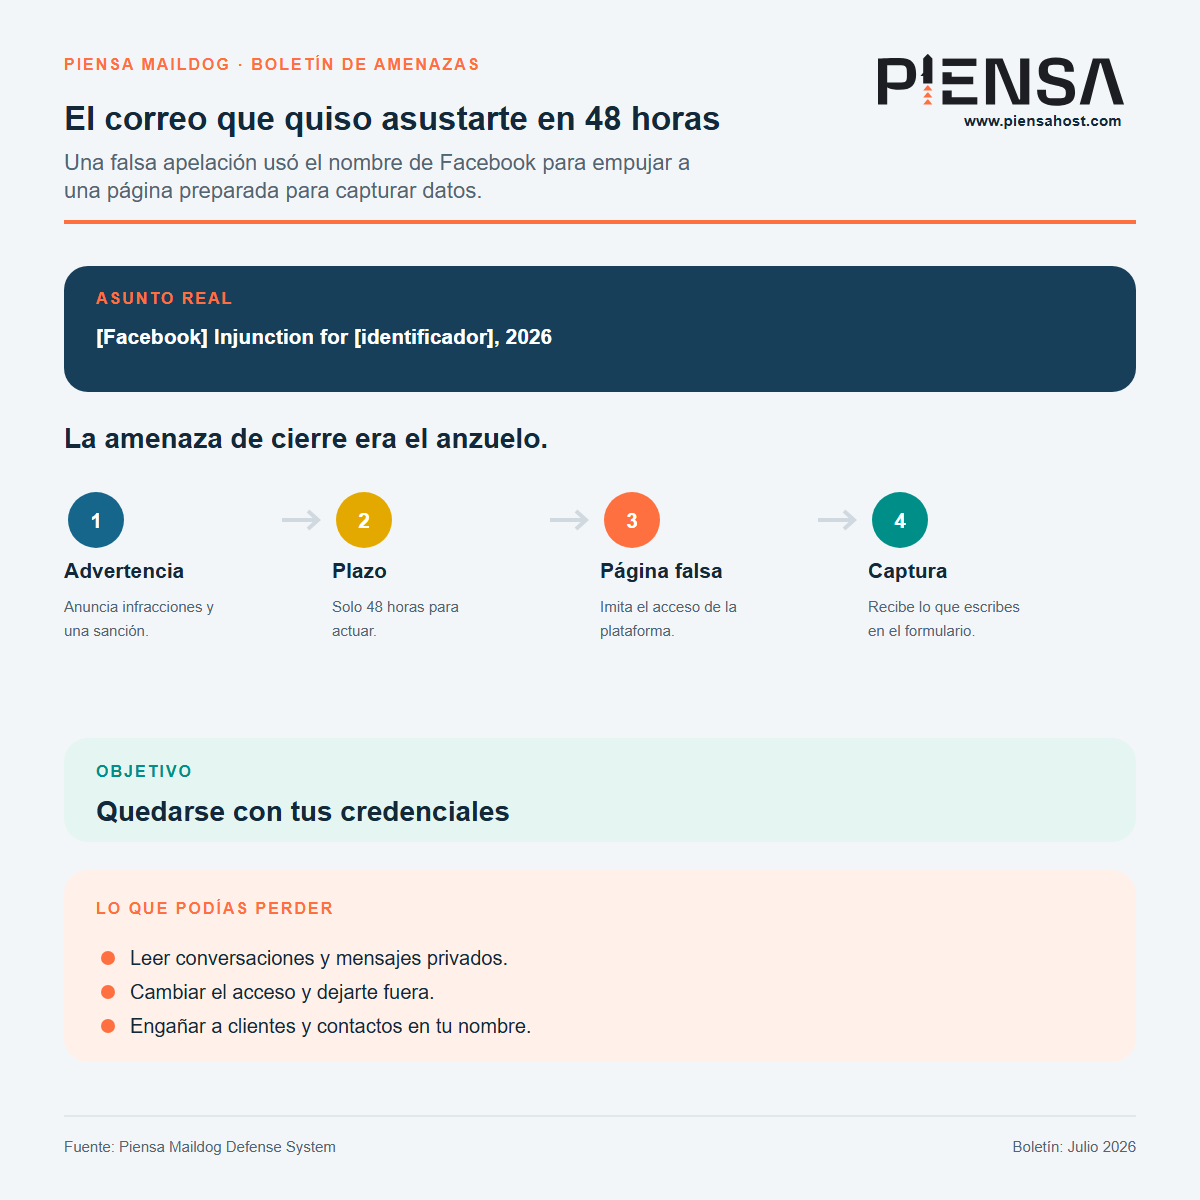
Con ese acceso pueden leer mensajes, cambiar métodos de recuperación, expulsar administradores y usar una identidad conocida para pedir pagos o enviar nuevas trampas. El daño no termina en una contraseña: se extiende a cada persona que confía en la cuenta.
La primera medida después de escribir una contraseña en una pantalla sospechosa es cambiarla desde el sitio auténtico, cerrar todas las sesiones y revisar los métodos de recuperación. Si la misma clave se usó en otro servicio, también debe cambiarse allí: el atacante probará dónde más funciona.
La citación judicial escondía un script
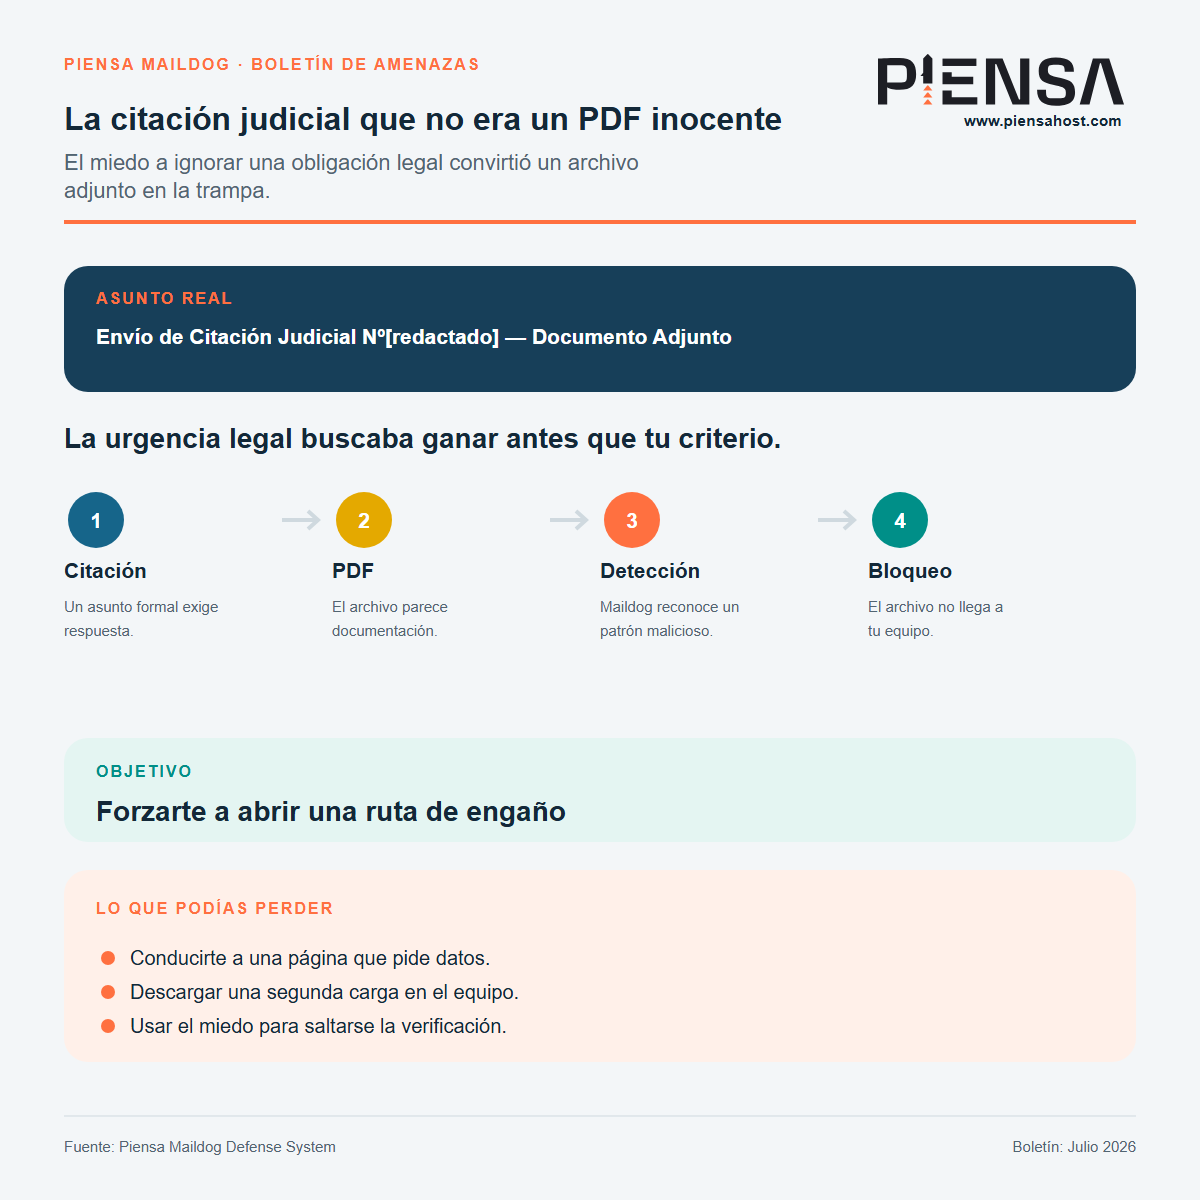
Otra secuencia usó asuntos como “Envío de Citación Judicial — Documento Adjunto” y “Aviso Final”. El archivo parecía un PDF formal. Maildog reconoció un patrón malicioso asociado a ese tipo de documento y frenó la entrega.
La citación explota un temor distinto: ignorar una obligación legal. El atacante espera que el destinatario abra primero y pregunte después. Desde allí, el documento puede conducir a una página de captura o iniciar una descarga. Lo decisivo es la transición: una gestión que parecía administrativa intenta convertirse en una acción fuera del proceso habitual.
Julio también intentó instalarse
El archivo de amenazas aisladas muestra que 84,6 % correspondió a JS.Muldrop.1412. La familia JS.Muldrop está diseñada para desplegar contenido malicioso oculto y continuar la infección. No necesitaba parecer un gran programa; le bastaba con ejecutarse y soltar la pieza que haría el resto.
Otro 7,7 % fue identificado como JS.DownLoader.10514. Su función era abrir una segunda etapa, descargar otra amenaza y dejar que esa nueva carga hiciera el trabajo elegido por el atacante. Esa carga podía cambiar de una campaña a otra, por eso detener el descargador impedía una cadena cuyo daño final todavía podía crecer.
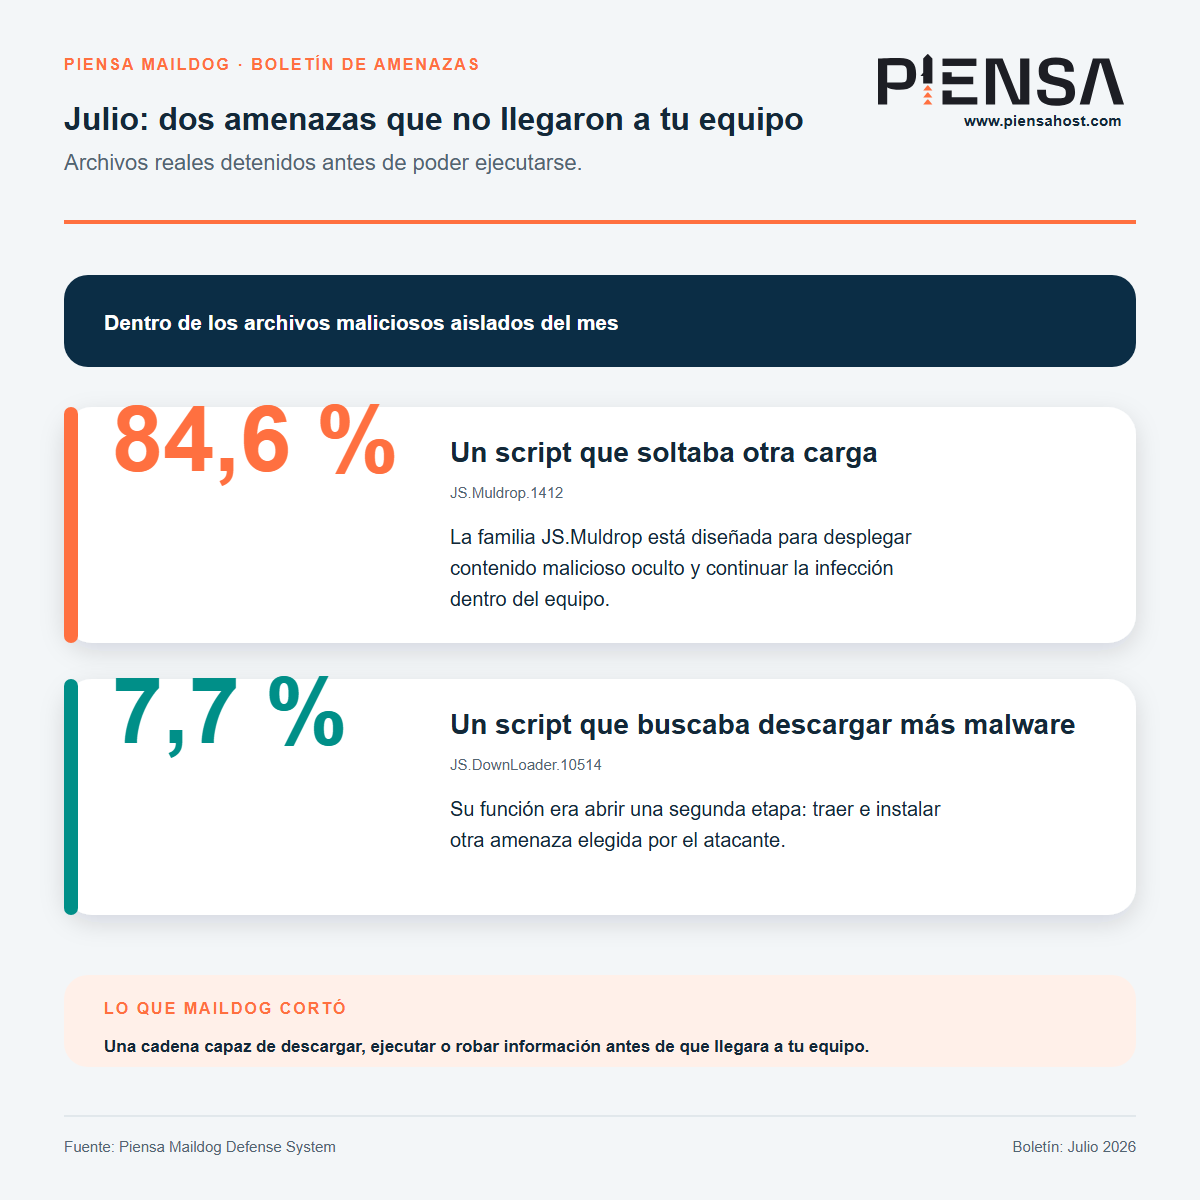
Los nombres son distintos, pero el propósito inmediato coincide: usar un pequeño script como puente hacia algo peor. Maildog detuvo ese puente antes de que el equipo tuviera que descubrir qué venía después.
Protege el acceso antes del próximo mensaje
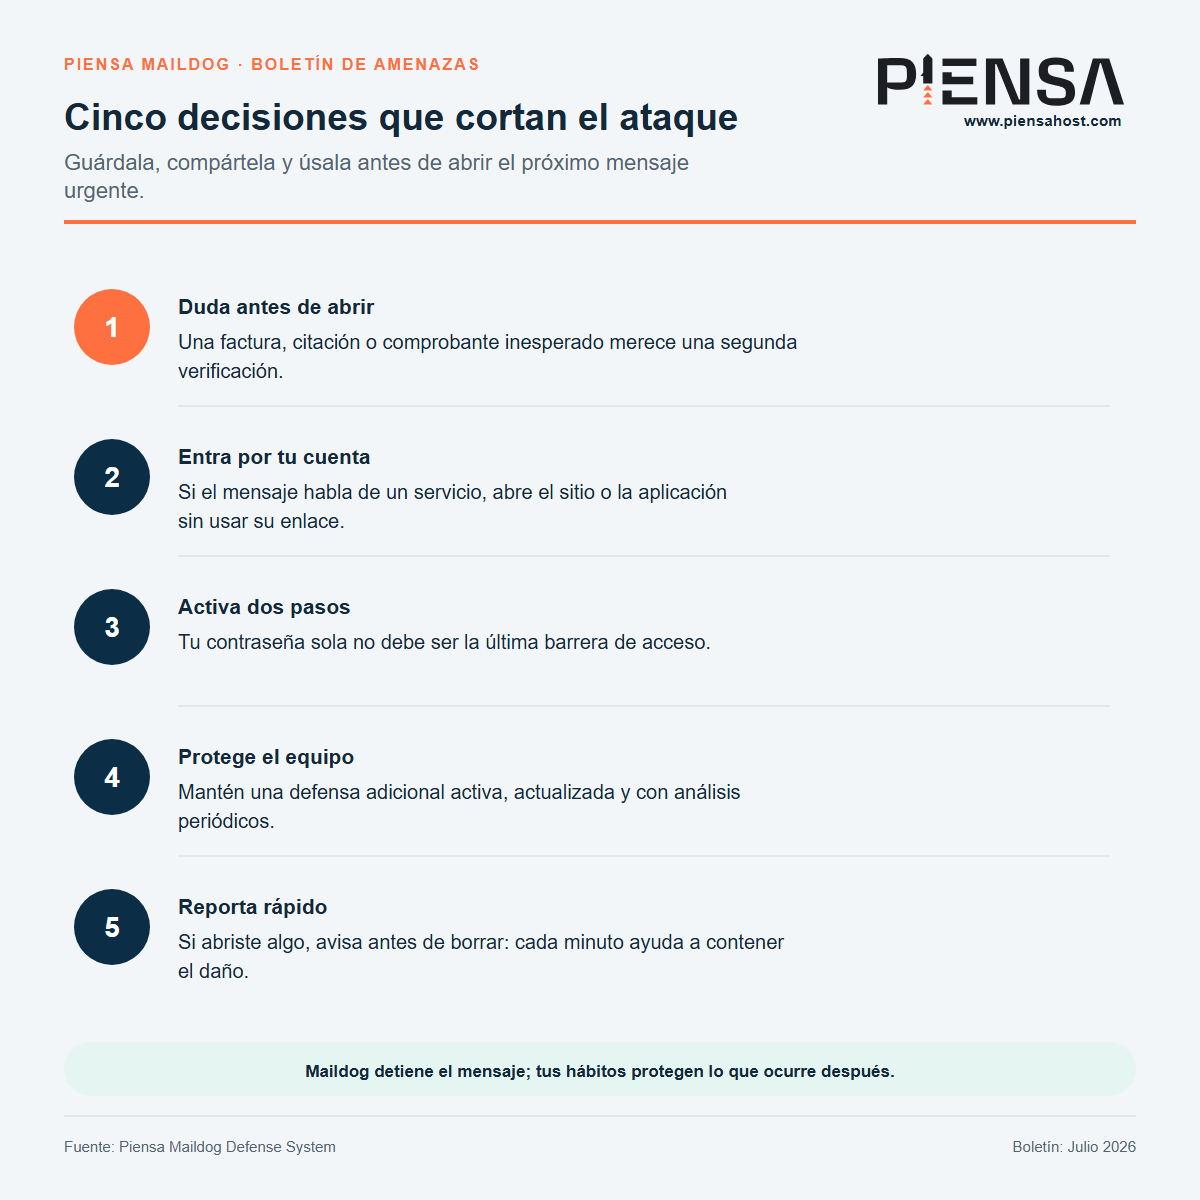
- Activa la verificación en dos pasos. Si una contraseña cae, el segundo factor puede detener el acceso.
- Abre Facebook, Microsoft u otro servicio desde tu aplicación o marcador; nunca desde una amenaza de cierre.
- Mantén una protección adicional actualizada en el equipo y programa análisis periódicos.
- Cambia inmediatamente la contraseña si la escribiste después de pulsar un enlace del correo. Cierra también las sesiones abiertas.
- Si el mensaje habla de una sanción o proceso legal, confirma por un canal conocido antes de abrir el adjunto.
Maildog bloquea la ruta visible. La verificación en dos pasos, un equipo protegido y unos minutos de comprobación evitan que el atacante convierta el miedo en acceso.