Agosto en Bolivia: las amenazas de correo llegaron disfrazadas de trabajo pendiente
Cotizaciones, comprobantes y archivos preparados para espiar se mezclaron con el trabajo cotidiano durante agosto.
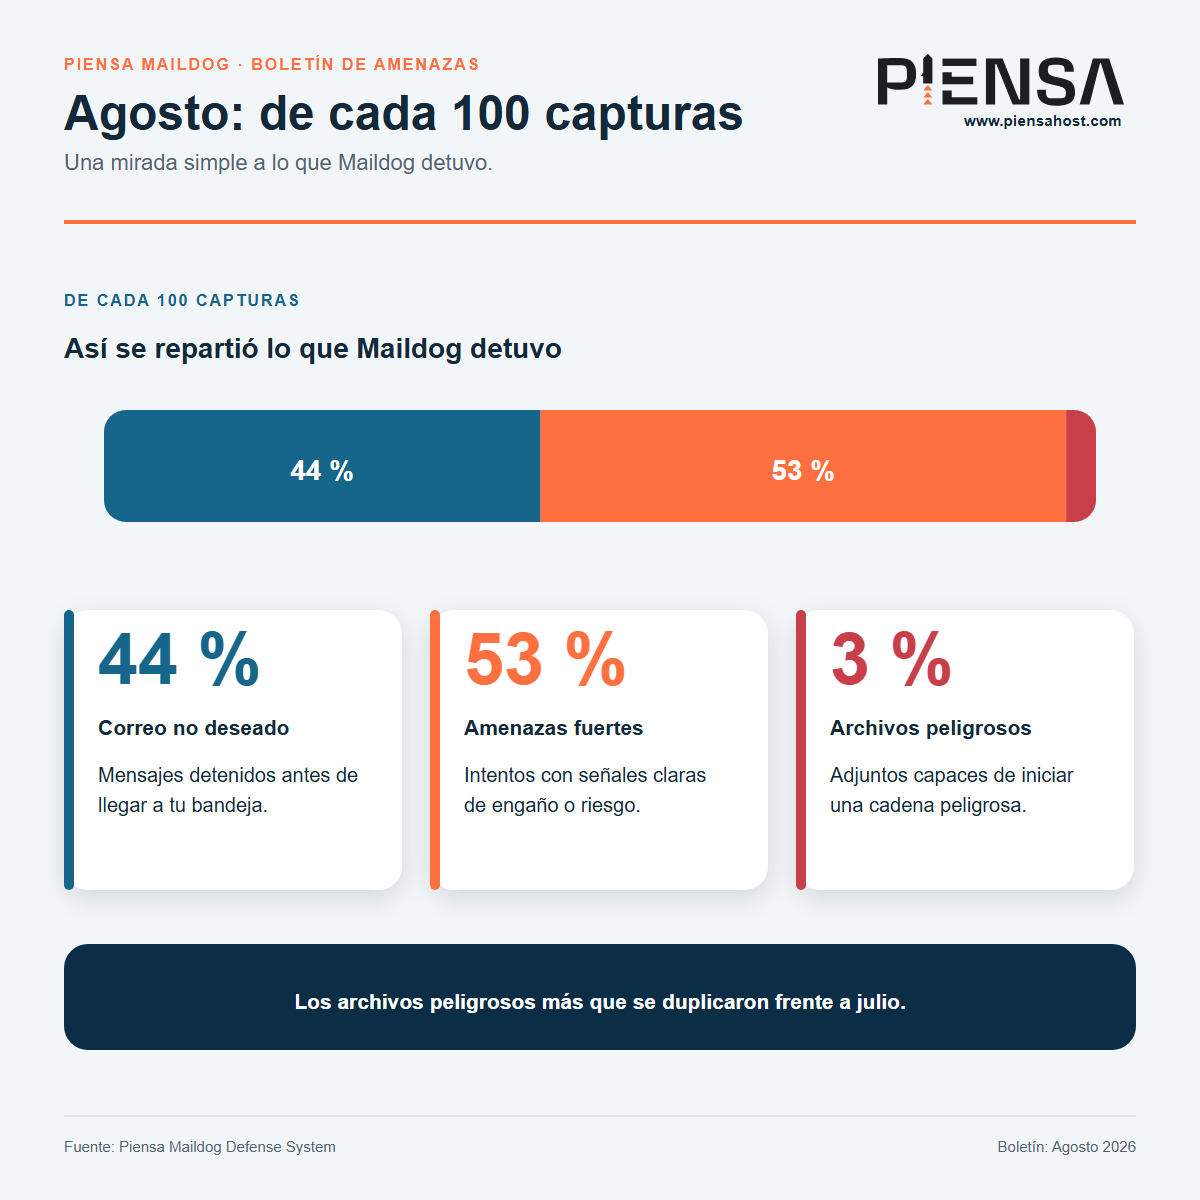
Una cotización esperando respuesta. Un comprobante listo para revisar. Para una empresa boliviana que coordina compras, pagos y proveedores, ambos parecen parte normal del día. Agosto volvió a demostrar que el ataque más eficaz no siempre grita: se sienta entre las tareas pendientes y espera el clic de una persona ocupada.
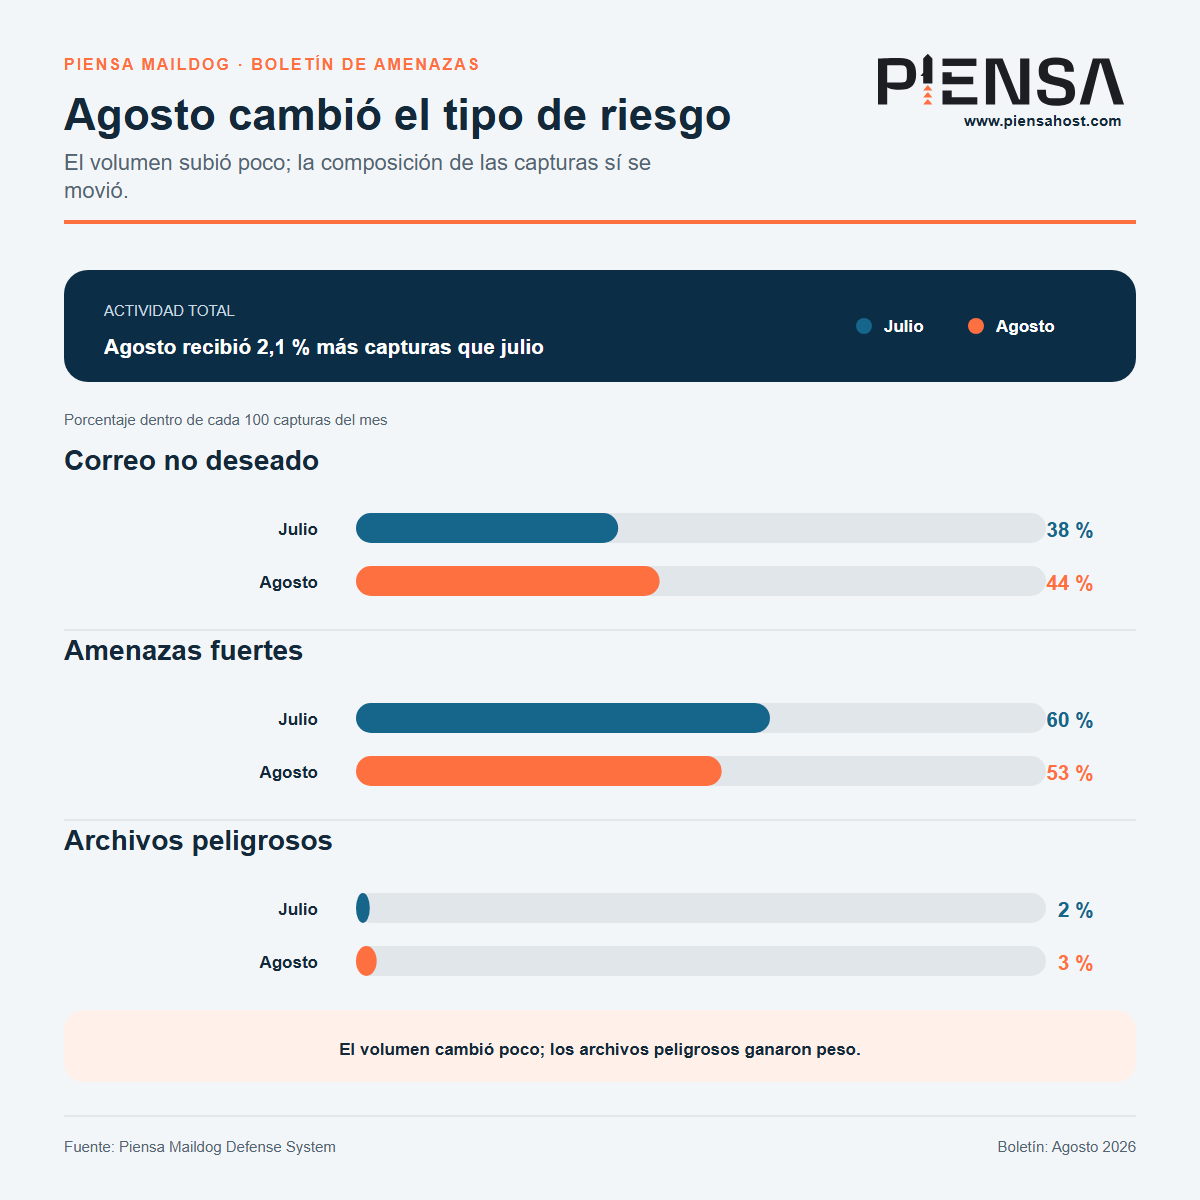
La actividad maliciosa creció 2,1 % frente a julio. 52,7 % reunió señales fuertes de riesgo y 3,1 % llevaba adjuntos peligrosos, un aumento de 130,0 % frente al mes anterior. Agosto no solo intentó convencer: también trajo archivos preparados para ocultar su carga y herramientas capaces de espiar lo que ocurre dentro del equipo.
El cambio estuvo dentro del archivo
El volumen creció poco, pero el tipo de presión cambió. Las señales fuertes bajaron cerca de 10,5 % frente a julio mientras los adjuntos peligrosos se multiplicaron. La amenaza buscó acercarse al equipo y a las credenciales con menos ruido y más contexto.
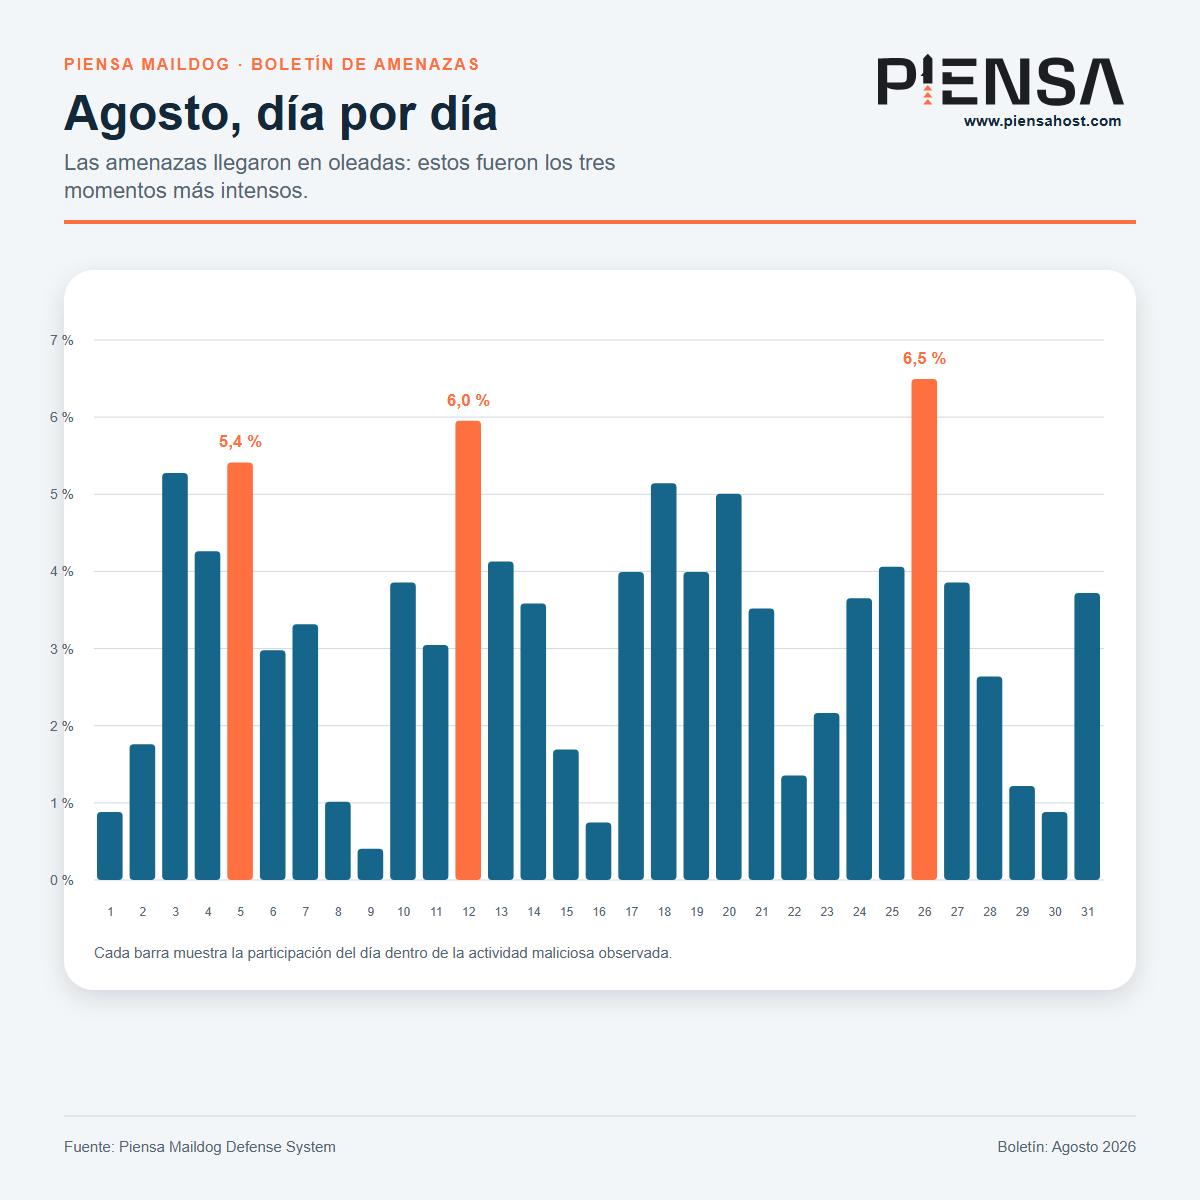
El día 26 concentró 6,5 % de toda la actividad maliciosa del mes. El resto se distribuyó en oleadas: picos, descansos y nuevos intentos que podían sorprender a distintas áreas en momentos diferentes.
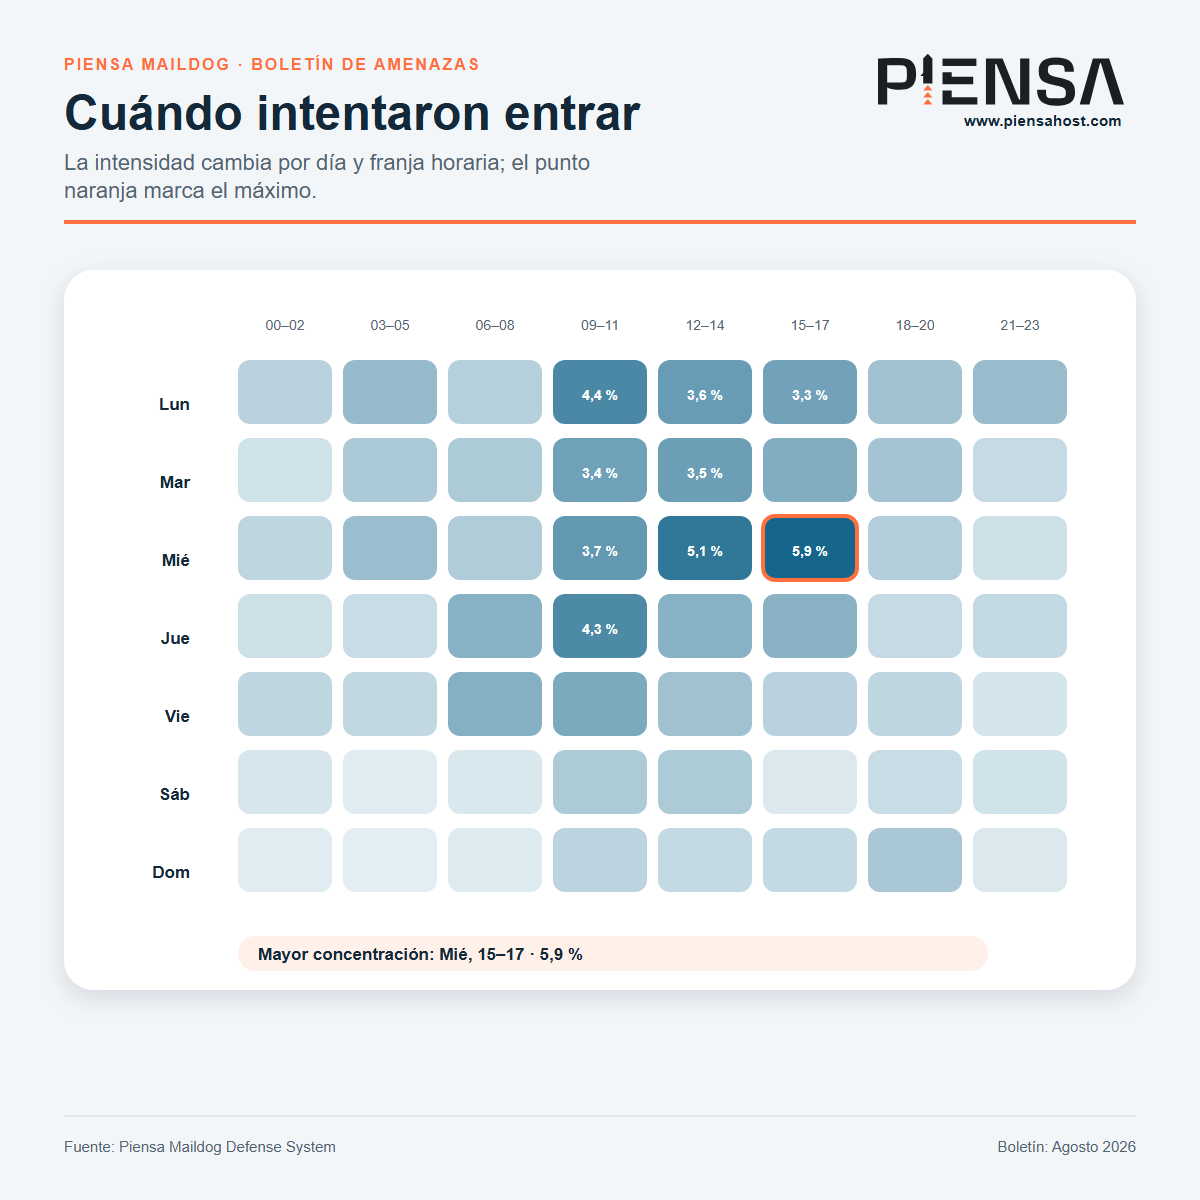
La vista por hora y día revela dónde se acumuló la presión. No es un reloj para adivinar el próximo ataque; es un recordatorio de que la atención disminuye mientras crecen las tareas, las aprobaciones y los mensajes que parecen urgentes.
Las tácticas detrás de las señales
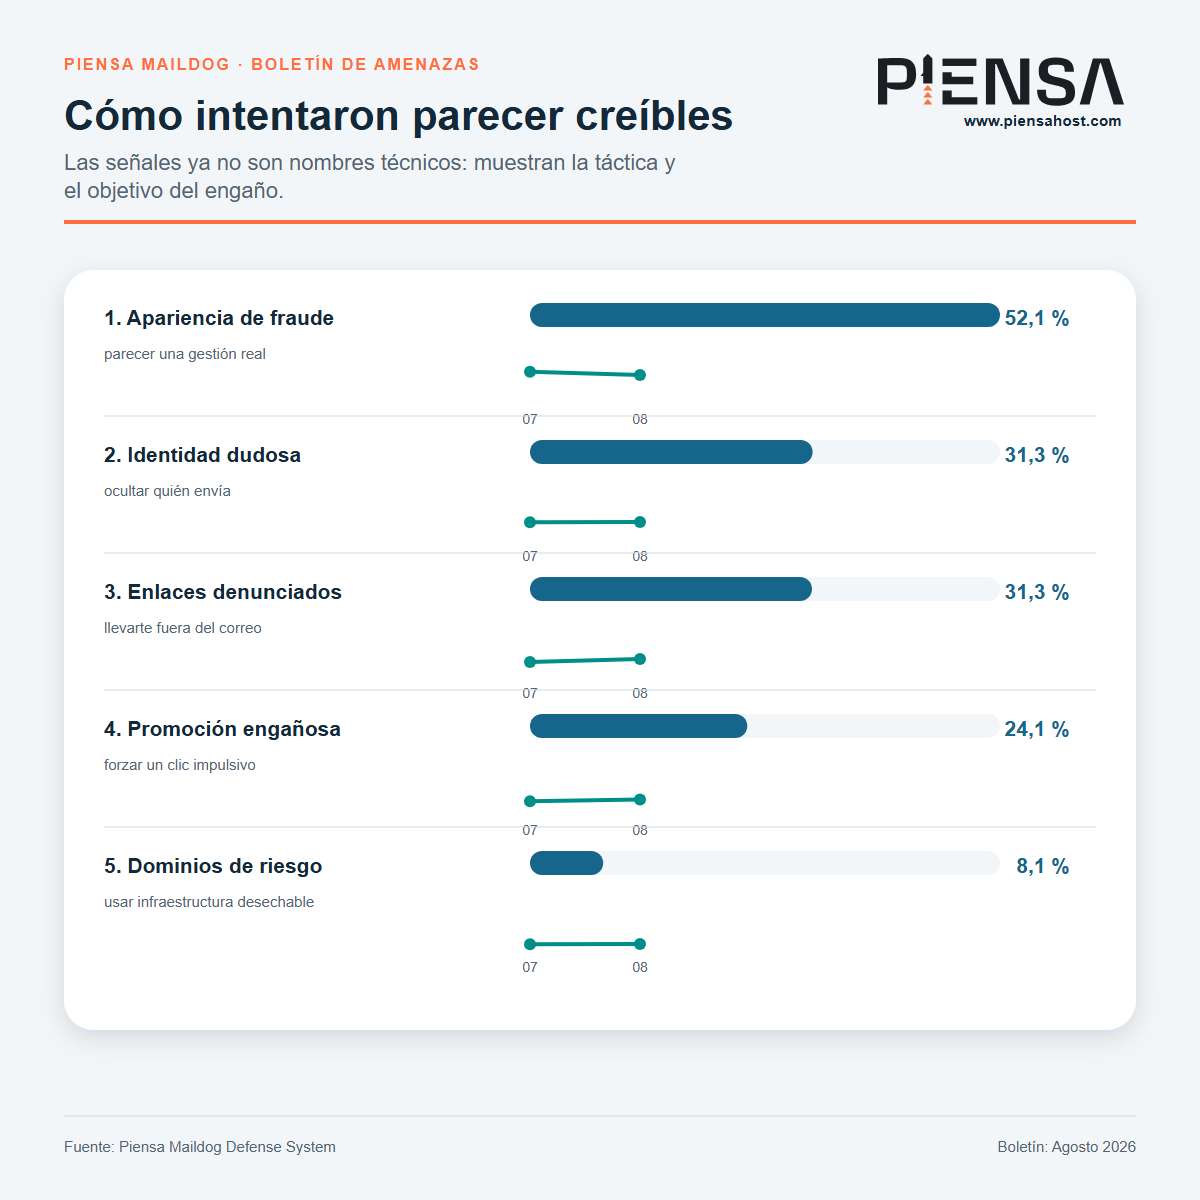
En lugar de mostrar nombres técnicos, el gráfico explica la intención: parecer una gestión real, esconder quién envía, sacar al usuario del mensaje, forzar un clic o usar infraestructura desechable. También muestra el cambio frente a julio para que la edición cuente algo más que un porcentaje aislado.
La cotización llegó partida en dos
El asunto decía “FW: Solicitud de cotización — Material de escritorio”. Era concreto, cotidiano y perfectamente compatible con una conversación comercial. Los adjuntos se presentaban como Cotizacion_Oficina.pdf.z y Cotizacion_Oficina.r00: dos piezas que simulaban documentación y ocultaban el contenido final dentro de un contenedor multipartes.
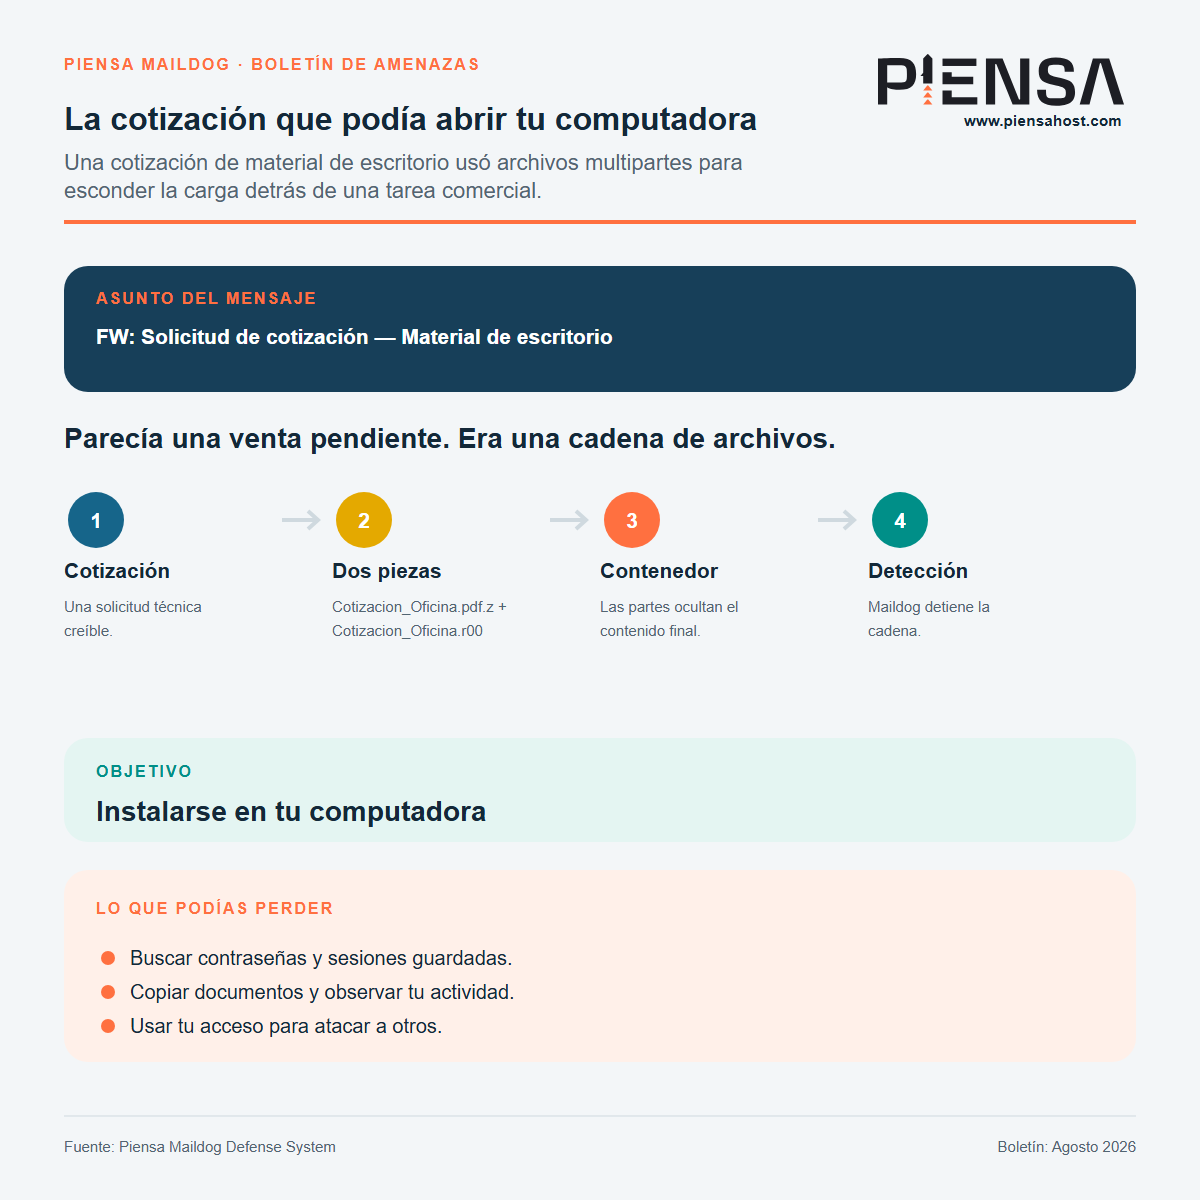
El archivo fue detenido antes de abrirse. Si una carga de este tipo llega a ejecutarse, puede instalar componentes, crear persistencia, buscar contraseñas almacenadas, copiar documentos y observar sesiones abiertas. Después, el acceso puede usarse para enviar nuevas estafas desde una identidad que clientes y compañeros ya reconocen.
La pregunta correcta no es “¿conozco el nombre del remitente?”, sino “¿esperaba esta cotización y confirmé el archivo por un canal conocido?”. Un mensaje técnico puede ser creíble y seguir siendo una trampa.
El comprobante terminaba en una página falsa
Otro mensaje usó el asunto “Re: Copias de pago para [cuenta]” y adjuntó Confirmacion de pago Voucher.shtml. Al abrirlo, el usuario veía una pantalla que imitaba OneDrive. No era una página oficial: estaba preparada para recibir lo escrito en el formulario y enviarlo a un destino externo.
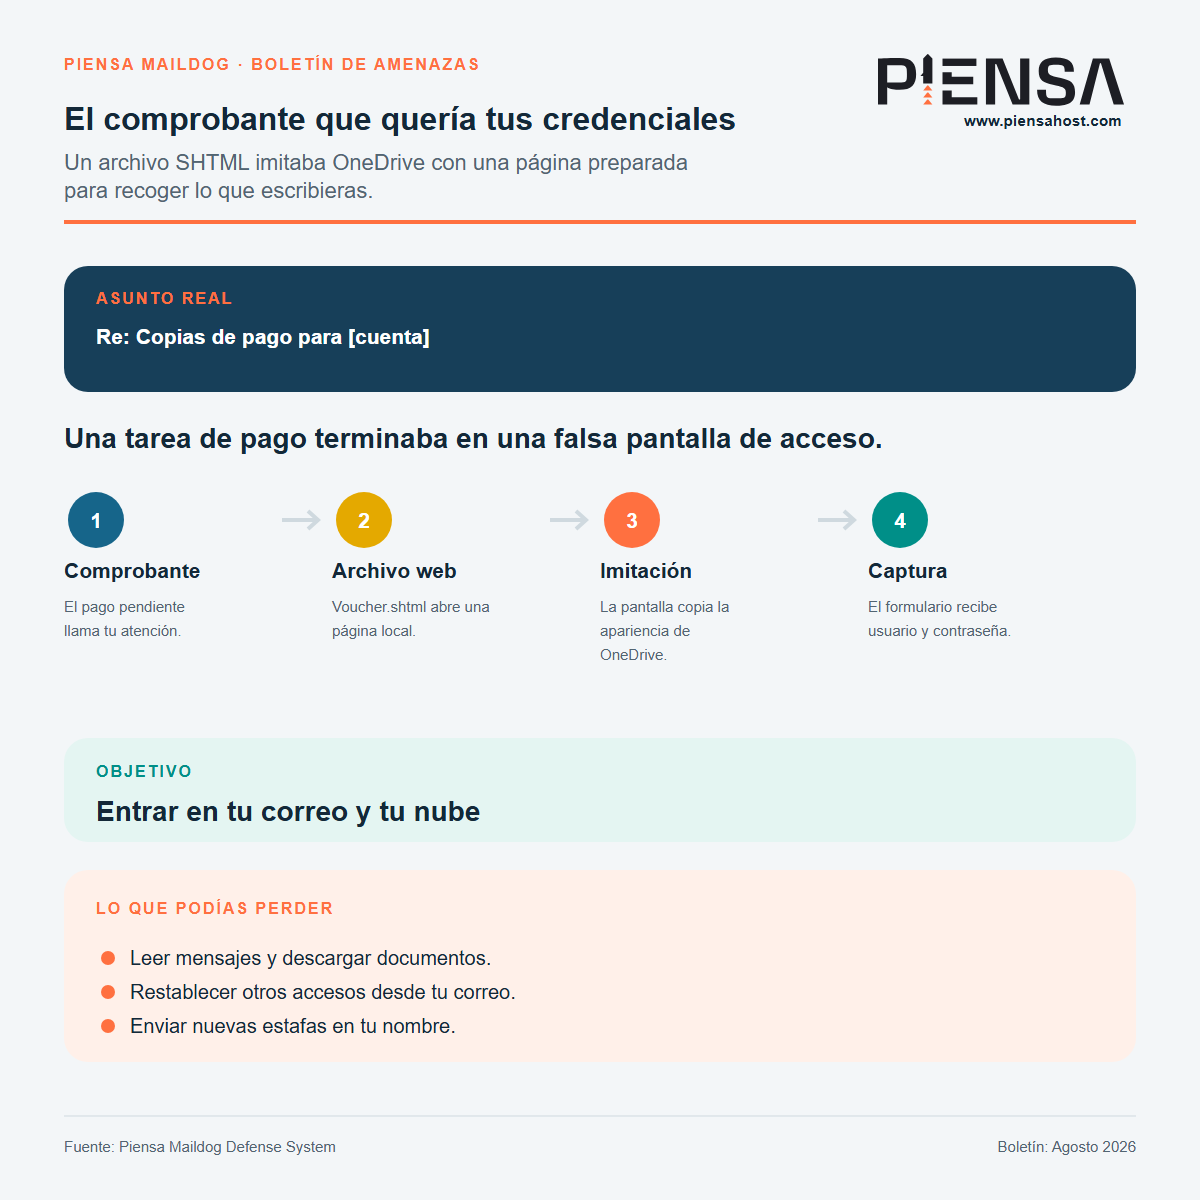
El phishing no necesita infectar la computadora para hacer daño. Con tus credenciales, un atacante puede entrar al correo, revisar conversaciones, descargar documentos, restablecer otros accesos y enviar instrucciones de pago en tu nombre. Una sola pantalla falsa puede convertirse en una cadena de fraude contra toda la red de confianza de la víctima.
El paso siguiente suele aprovechar el silencio: crear reglas para ocultar respuestas, buscar facturas y conversaciones en curso, o esperar el momento exacto para cambiar una cuenta bancaria. Por eso la recuperación no termina al cambiar la contraseña; también exige cerrar sesiones, revisar reglas, confirmar métodos de recuperación y avisar a los contactos afectados.
Agosto también traía espías
Dentro de los archivos maliciosos aislados en agosto, 30,1 % fue identificado como Trojan.Packed2.51151. Era la detección más repetida de las seleccionadas: código empaquetado para esconder su contenido real y complicar la revisión antes de que pudiera ejecutarse.
Más silenciosa y mucho más personal fue la presencia de variantes de BackDoor.AgentTeslaNET, que representaron 1,7 %. Esta familia de espionaje puede robar usuarios y contraseñas guardados en navegadores, correo y mensajería; también registra teclas, lee el portapapeles y toma capturas de pantalla. No busca romper la computadora de inmediato: busca convertir todo lo que haces en información para el atacante.
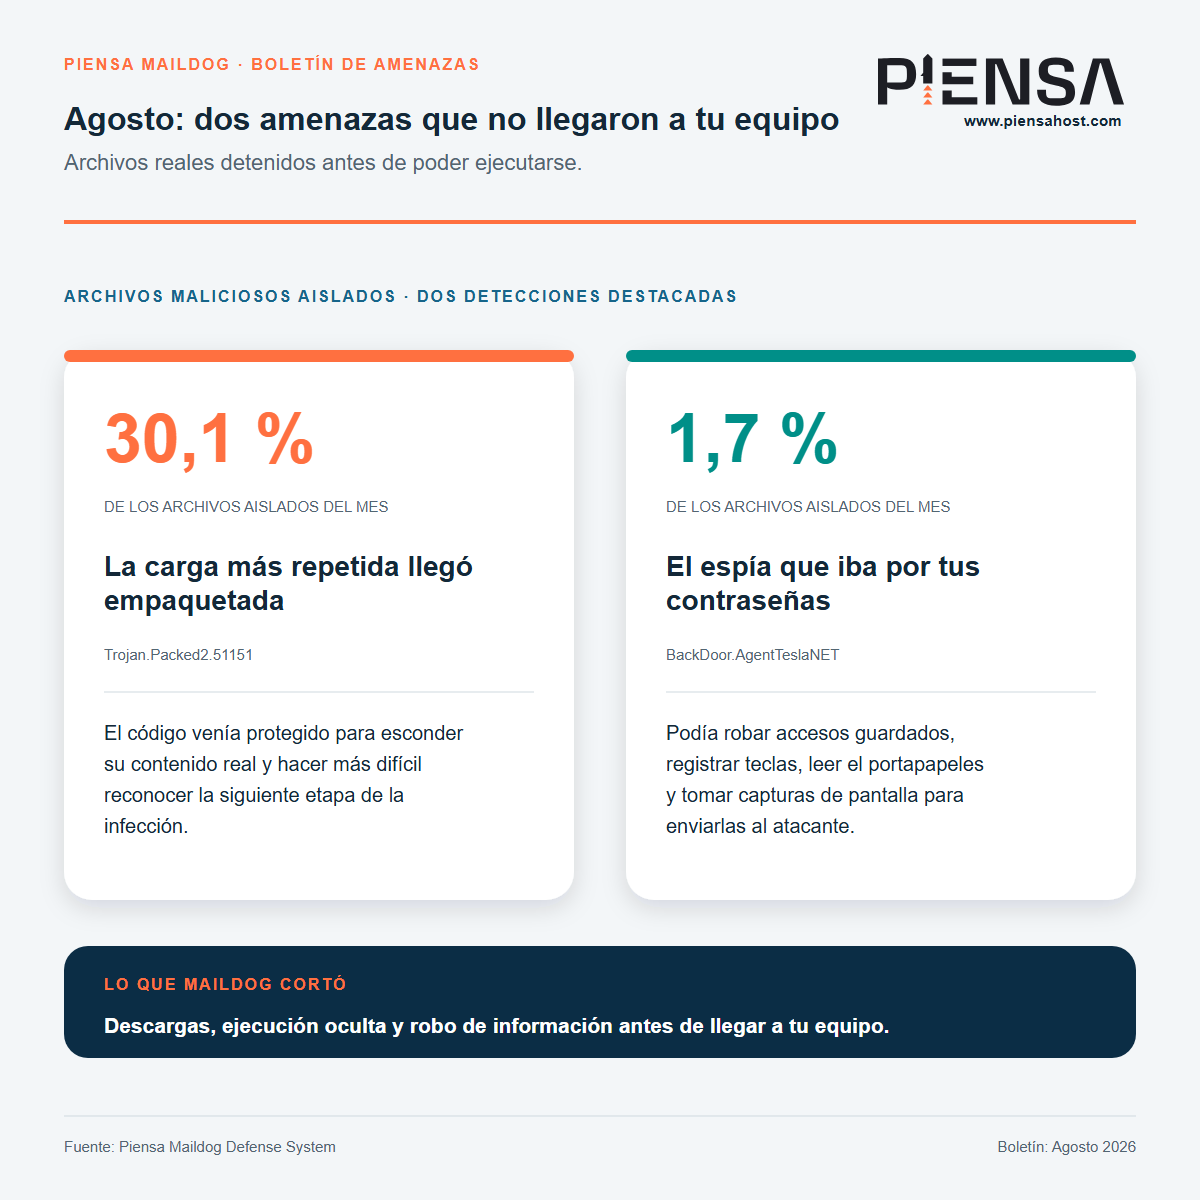
Maildog detuvo esos archivos antes de que llegaran a ejecutarse. Eso cortó dos caminos distintos: uno diseñado para ocultar qué carga venía dentro y otro preparado para observar, copiar y enviar datos desde el equipo comprometido. El resultado protegido no fue solo una bandeja más limpia; fueron contraseñas, sesiones, documentos y conversaciones que no quedaron expuestos.
Qué hacer antes y después del clic
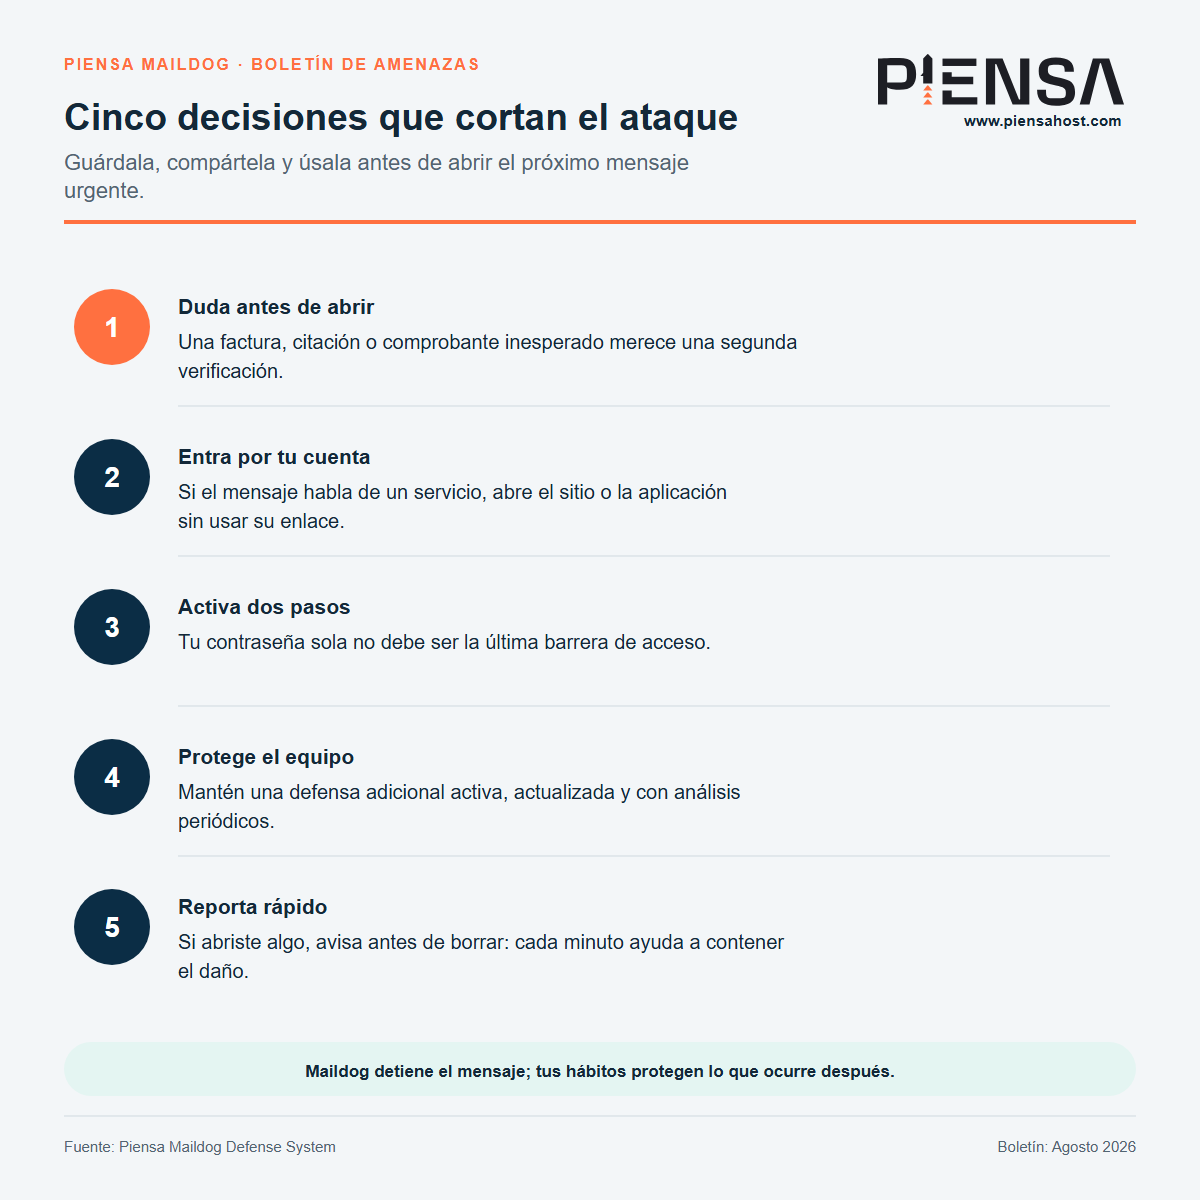
- Mantén una protección adicional activa y actualizada en cada equipo. Si sospechas de una infección, ejecuta un análisis completo y luego uno sin conexión.
- Cambia la contraseña y cierra las sesiones abiertas si la escribiste en una página llegada por correo.
- Activa la verificación en dos pasos en correo, almacenamiento y redes sociales.
- Para pagos, cotizaciones o comprobantes, confirma el documento por un contacto conocido antes de abrirlo.
- Usa analizadores públicos solo con archivos no confidenciales. Contratos, facturas y documentos de clientes deben permanecer en canales de soporte controlados.
Maildog detiene amenazas antes de que lleguen. Tus decisiones protegen lo que ocurre después: la computadora, el correo, la nube y cada persona que confía en tu identidad.